


Quanto ao recurso Enviar e-mail, disponível quando você configura uma regra, permite notificar destinatários definidos por e-mail toda vez que a regra for acionada.
Configure o Modelo de E-mail
1. Na janela de edição da regra, dentro do Selecionar Ações, selecione a ação Enviar e-mail E clique nele para abrir o modelo de e-mail.
2. No campo Durante, insira os e-mails de um ou mais destinatários; este é um campo obrigatório. Opcionalmente, insira os destinatários copiados no CC, ou clique CCO para ativar o campo de cópia cega.
3. Insira o assunto do e-mail e, no Tags, selecione as tags disponíveis para incluir informações do evento no assunto ou corpo da mensagem. As tags disponíveis dependem do evento configurado na regra; veja a lista completa em Gerenciar regras.
4. Compõe o conteúdo do e-mail no editor de texto enriquecido. O editor permite que você aplique formatação (negrito, itálico, sublinhado, riscado, texto e destaque da cor, alinhamento, listas, tabelas, links e imagens) e insira HTML.
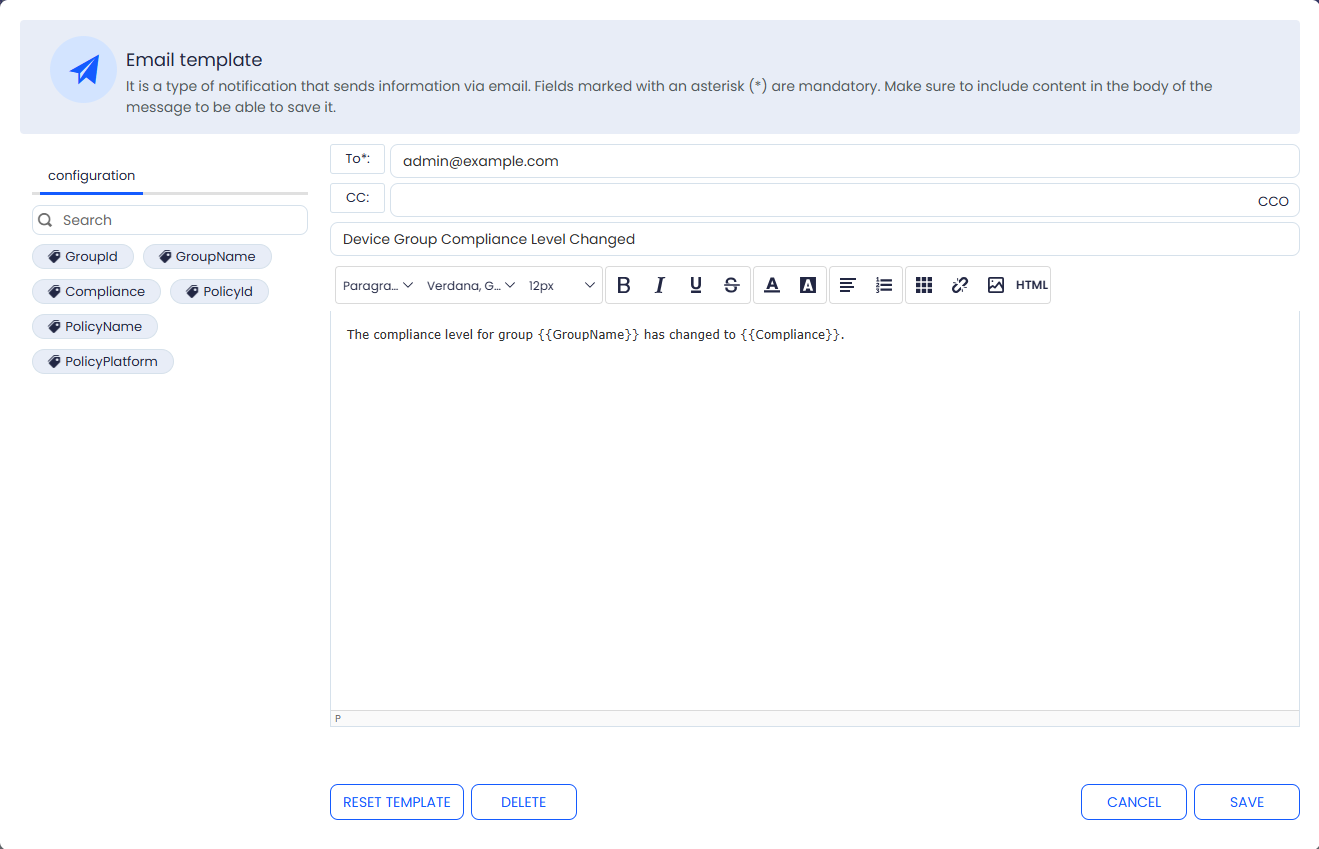
⚐ Nota: O corpo da mensagem é obrigatório; não é possível salvar o modelo se o conteúdo estiver vazio.
5. Clique no botão Salvar para confirmar o modelo, ou em Redefinir Template para descartar as mudanças e voltar ao conteúdo padrão.
Descrição dos rótulos
DEFINICION: ❯ Cambio en el nivel del grupo de cumplimiento
| Campo técnico | Descrição |
|---|---|
| ID do grupo | Identificador único do grupo. |
| Nome do grupo | Nome do grupo de dispositivos. |
| Conformidade | Status de conformidade com a apólice avaliada. |
| PolicyId | Identificador interno único para a apólice. |
| PolicyName | Nome legível da política configurada. |
| PolicyPlatform | Sistema operacional objetivo da política. |
DEFINICION: ❯ Nueva vulnerabilidad detectada
| Campo técnico | Descrição |
|---|---|
| CveId | Identificador interno único do registro de vulnerabilidades. |
| Cve | Código CVE público da vulnerabilidade. |
| Gravidade | Nível geral de risco: Baixo, Médio, Alto ou Crítico. |
| Publicado | Data da publicação inicial da vulnerabilidade. |
| Cwe | Tipo de fraqueza de software de acordo com o padrão CWE. |
| Descrição | Resumo da questão de segurança e seu impacto potencial. |
| DevicesCount | Número total de dispositivos que apresentam essa vulnerabilidade. |
| NomeDispositivos | Nomes de computadores no inventário ou na rede. |
| Cvss30_BaseScore | Pontuação base de 0,0 a 10,0 segundo CVSS v3. |
| Cvss30_BaseSeverity | Gravidade textual da pontuação CVSS v3. |
| Cvss30_Vector | String CVSS v3.x usada para calcular a pontuação. |
| Cvss30_ImpactScore | Subscore que mede o impacto do ataque (CVSS v3). |
| Cvss30_ExploitabilityScore | Subscore que mede a facilidade de exploração (CVSS v3). |
| Cvss20_Score | Pontuação base de risco de 0,0 a 10,0 (CVSS v2). |
| Cvss20_AccessVector | Meio de acesso ao ataque: local, adjacente ou de rede (CVSS v2). |
| Cvss20_AccessComplexity | Dificuldade em explorar a vulnerabilidade (CVSS v2). |
| Cvss20_Authentication | Autenticação necessária para explorar a falha (CVSS v2). |
| Cvss20_IntegrityImpact | Integridade de dados ou impacto na configuração (CVSS v2). |
| Cvss20_AvailabilityImpact | Impacto na disponibilidade do serviço (CVSS v2). |
| Cvss20_ConfidentialityImpact | Impacto na confidencialidade das informações (CVSS v2). |
DEFINICION: ❯ Nueva vulnerabilidad detectada en dispositivos
| Campo técnico | Descrição |
|---|---|
| DeviceId | Identificador único interno ao dispositivo. |
| Nome do dispositivo | Nome do equipamento no inventário ou na rede. |
| DeviceHardwareHash | Pegada técnica única gerada pelo hardware. |
| DevicePlatform | Sistema operacional do dispositivo. |
| DeviceGroupId | Identificador único do grupo de dispositivos. |
| DeviceGroupName | Nome do grupo ao qual o dispositivo pertence. |
| DevicePolicyId | Identificador único da apólice aplicada. |
| DevicePolicyName | O nome da apólice aplicava-se ao dispositivo. |
| ProgramVendor | Fabricante ou fornecedor do software. |
| Assinatura do Programa | Assinatura ou identificador confiável do software. |
| Versão do Programa | Detectou a versão do software no dispositivo. |
| CveId | Identificador interno único do registro de vulnerabilidades. |
| Cve | Código CVE público da vulnerabilidade. |
| Gravidade | Nível geral de risco: Baixo, Médio, Alto ou Crítico. |
| Publicado | Data da publicação inicial da vulnerabilidade. |
| Cwe | Tipo de fraqueza de software de acordo com o padrão CWE. |
| Descrição | Resumo da questão de segurança e seu impacto potencial. |
| Cvss30_BaseScore | Pontuação base de 0,0 a 10,0 segundo CVSS v3. |
| Cvss30_BaseSeverity | Gravidade textual da pontuação CVSS v3. |
| Cvss30_Vector | String CVSS v3.x usada para calcular a pontuação. |
| Cvss30_ImpactScore | Subscore que mede o impacto do ataque (CVSS v3). |
| Cvss30_ExploitabilityScore | Subscore que mede a facilidade de exploração (CVSS v3). |
| Cvss20_Score | Pontuação base de risco de 0,0 a 10,0 (CVSS v2). |
| Cvss20_AccessVector | Meio de acesso ao ataque: local, adjacente ou de rede (CVSS v2). |
| Cvss20_AccessComplexity | Dificuldade em explorar a vulnerabilidade (CVSS v2). |
| Cvss20_Authentication | Autenticação necessária para explorar a falha (CVSS v2). |
| Cvss20_IntegrityImpact | Integridade de dados ou impacto na configuração (CVSS v2). |
| Cvss20_AvailabilityImpact | Impacto na disponibilidade do serviço (CVSS v2). |
| Cvss20_ConfidentialityImpact | Impacto na confidencialidade das informações (CVSS v2). |