


No processo de gerenciamento e administração de regras de notificação no aplicativo Aranda Security, é possível visualizar, criar, editar e excluir esses tipos de regras.
Ver Regras
1. Entre no console de conformidade de segurança da Aranda com a função de administrador, selecione a opção Réguas no menu de Configurações. Na visualização de informações, você pode visualizar a lista de regras disponíveis e ordenar as informações agrupadas por nome e data de modificação.

Criando regras
2. Para criar uma regra, faça login no console do Aranda Security com a função de administrador ou especialista, na Réguas no menu Configurações. Na visualização de informações, selecione o Novo; Na janela habilitada, você poderá inserir as informações básicas da regra:

Evento Selecionado
3. No Acontecimento, o evento é selecionado para determinar o tipo de regra. O sistema possui os seguintes três eventos disponíveis:
| Acontecimento | Descrição |
|---|---|
| Mudança no nível de grupo de conformidade | Ele é ativado quando o nível de conformidade de um grupo muda. |
| Nova vulnerabilidade detectada | Ele é acionado quando uma nova vulnerabilidade é identificada no ambiente monitorado. |
| Nova vulnerabilidade detectada nos dispositivos | Ele é ativado quando uma nova vulnerabilidade associada a dispositivos é detectada. |

Criar Condições
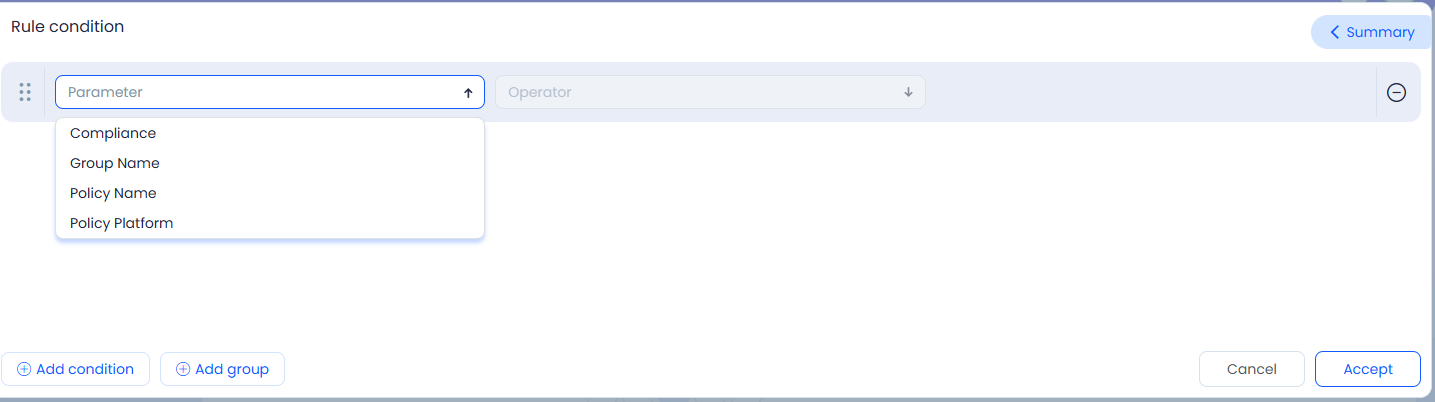
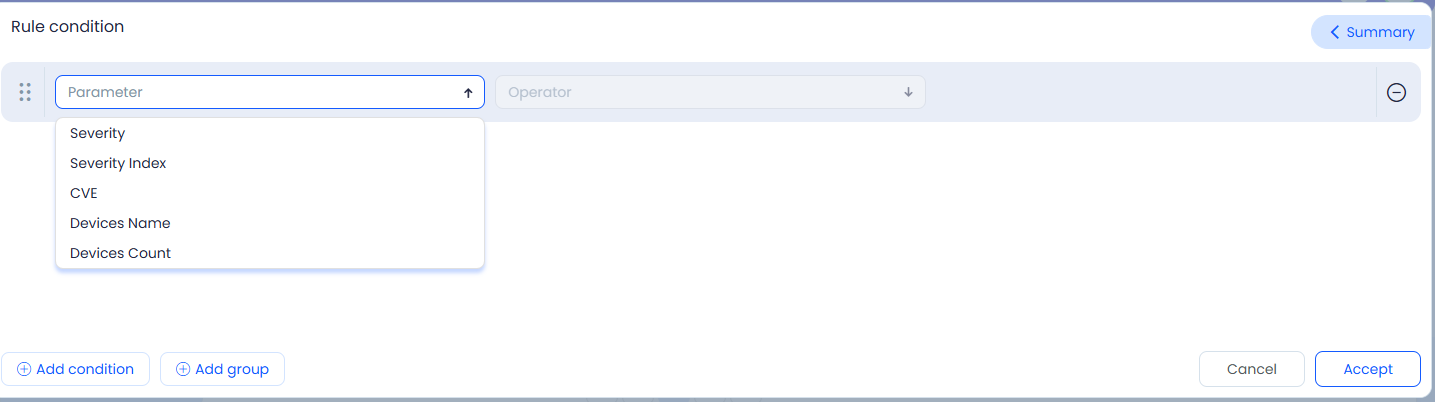
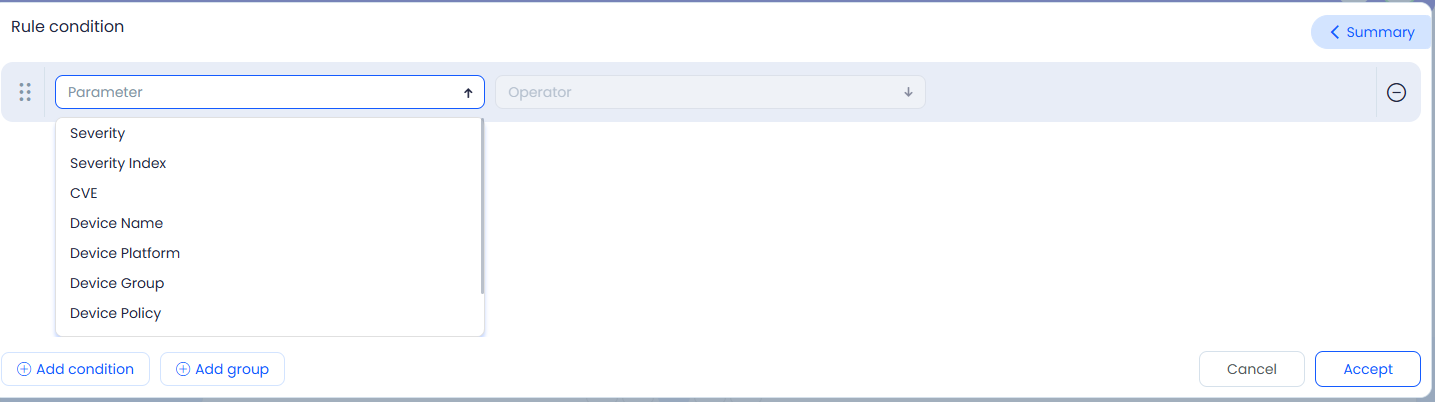
4. No Criar Evento, as condições que devem ser atendidas para que a regra seja ativada são parametrizadas. O sistema permite configurar as seguintes condições:
| Acontecimento | Condição |
|---|---|
| Mudança no nível de grupo de conformidade | Selecione o grupo ou critério de conformidade necessário para identificar a variação de nível que acionará a notificação. |
| Nova vulnerabilidade detectada | Defina os parâmetros da vulnerabilidade a ser avaliada, como a gravidade, de acordo com as necessidades de monitoramento. |
| Nova vulnerabilidade detectada nos dispositivos | Configure o dispositivo e descobrisse parâmetros de vulnerabilidade para focar a regra em computadores específicos do ambiente. |
Selecionar Ações
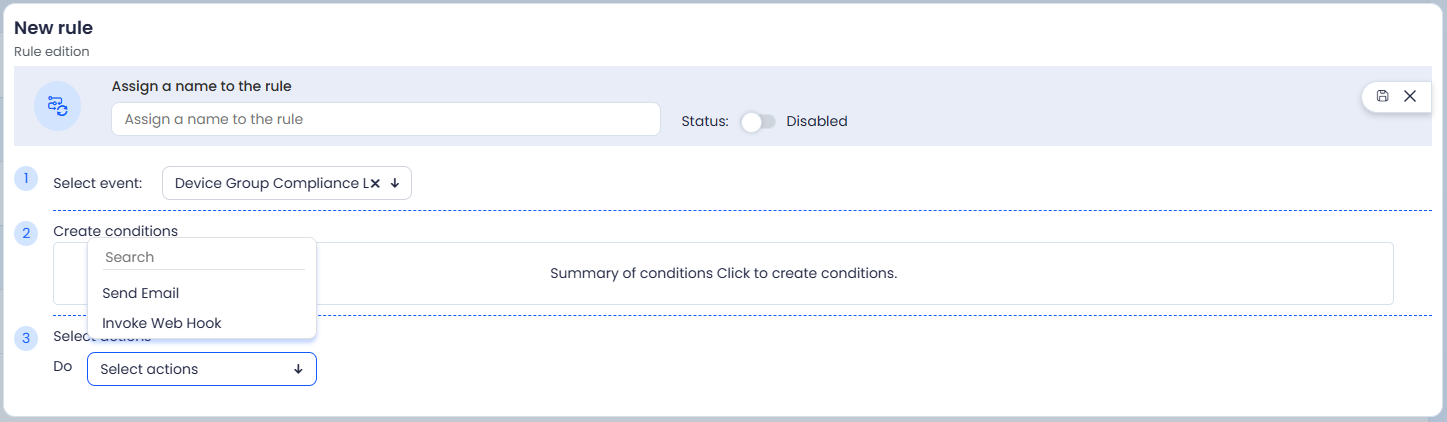
5. No Selecionar Ações, define a ação que o sistema executará quando a regra for acionada. As opções disponíveis dependem do evento previamente selecionado:
| Acontecimento | Ações Disponíveis |
|---|---|
| Mudança no nível de grupo de conformidade | Enviar e-mail e Invocar Webhook. |
| Nova vulnerabilidade detectada | Enviar e-mail e Invocar Webhook. |
| Nova vulnerabilidade detectada nos dispositivos | Só Invocar Webhook. |
6. Ambos em Enviar e-mail como em Invocar Webhook, o sistema fornece uma lista de tags que são substituídas pelas informações do evento no momento em que a ação é executada. As tags disponíveis dependem do evento configurado na regra:
| Acontecimento | Tags Disponíveis |
|---|---|
| Mudança no nível de grupo de conformidade | GroupId, GroupName, Compliance, PolicyId, PolicyName e PolicyPlatform. |
| Nova vulnerabilidade detectada | CveId, Cve, Severity, Published, Cwe, Description, DevicesCount, DevicesName e pontuações CVSS das versões 2.0 e 3.0 (pontuação, vetor, gravidade e impacto). |
| Nova vulnerabilidade detectada nos dispositivos | DeviceId, DeviceName, DeviceHardwareHash, DevicePlatform, DeviceGroupId, DeviceGroupName, DevicePolicyId, DevicePolicyName, ProgramVendor, ProgramSignature, ProgramVersion, CveId, Cve, Severity, Published, Cwe, Description e CVSS das versões 2.0 e 3.0 (pontuação, vetor, severidade e impacto). |
Excluir regras
7. Para excluir regras, efetue login no console do Aranda Security com função de administrador, na Réguas no menu de Configurações. Na visualização de informações, a lista de regras disponíveis pode ser exibida; Selecione um ou mais registros e clique no Excluir regras. Uma mensagem de aviso está ativada onde você deve confirmar a exclusão da regra.

Regras de filtro
8. Para filtrar regras, efetue login no console do Aranda Security com a função de administrador ou especialista, na Réguas no menu Configurações. Na visualização de informações, os usuários podem pesquisar regras por nome usando um campo de pesquisa e aplicar filtros de status usando um conjunto de caixas de seleção, que permitem exibir apenas regras ativas, inativas ou ambas. A funcionalidade foi projetada para facilitar a identificação, o rastreamento e o gerenciamento eficientes de regras com base em seu status e finalidade.

