


Quanto ao recurso Invocar Webhook, disponível quando você configura uma regra, permite enviar automaticamente as informações de um evento ASEC para um serviço externo usando uma requisição HTTP configurável.
Configure o Webhook
1. Na janela de edição da regra, dentro do Selecionar Ações, selecione a ação Invocar Webhook e clique nele para abrir as configurações.
2. No Tags, selecione o campo onde deseja inseri-las (URL, Parâmetros, Cabeçalhos ou Corpo) e clique na tag correspondente para adicioná-la. As tags disponíveis dependem do evento configurado na regra; veja a lista completa em Gerenciar regras.
3. Selecione o método HTTP (OBTER, POSTAR, PÔR, REMENDO, COPIAR, CABEÇA, OPÇÕES, FUNDIR ou EXCLUIR) e insiram a URL do serviço que será invocada quando o webhook for executado. Tags inseridas são representadas por parênteses duplos curvados, por exemplo ``.
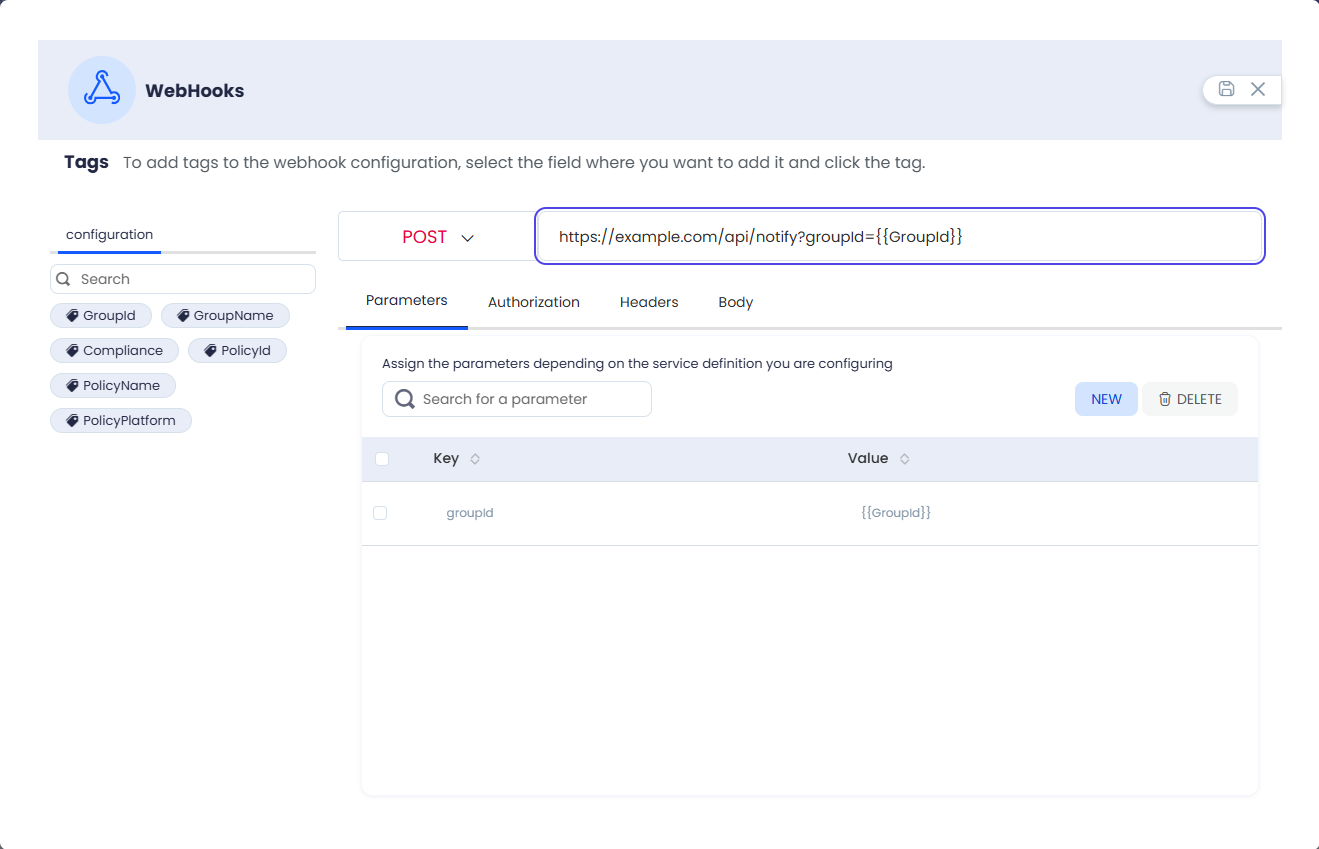
⚐ Nota: Se um parâmetro de consulta for adicionado diretamente à URL (
?clave=), o sistema o detecta automaticamente e o inclui na lista no Parâmetros.
Atribuir Parâmetros
4. No Parâmetros, clique no ícone Novo e insira um Chave e um Valor. O valor pode incluir uma tag, que será substituída pela informação do evento quando o webhook for executado.
Atribuir Autorização
5. No Autorização, selecione o tipo de autorização exigida pelo serviço: Sem autorização, Básico (nome de usuário e senha) ou Portador (token de acesso).
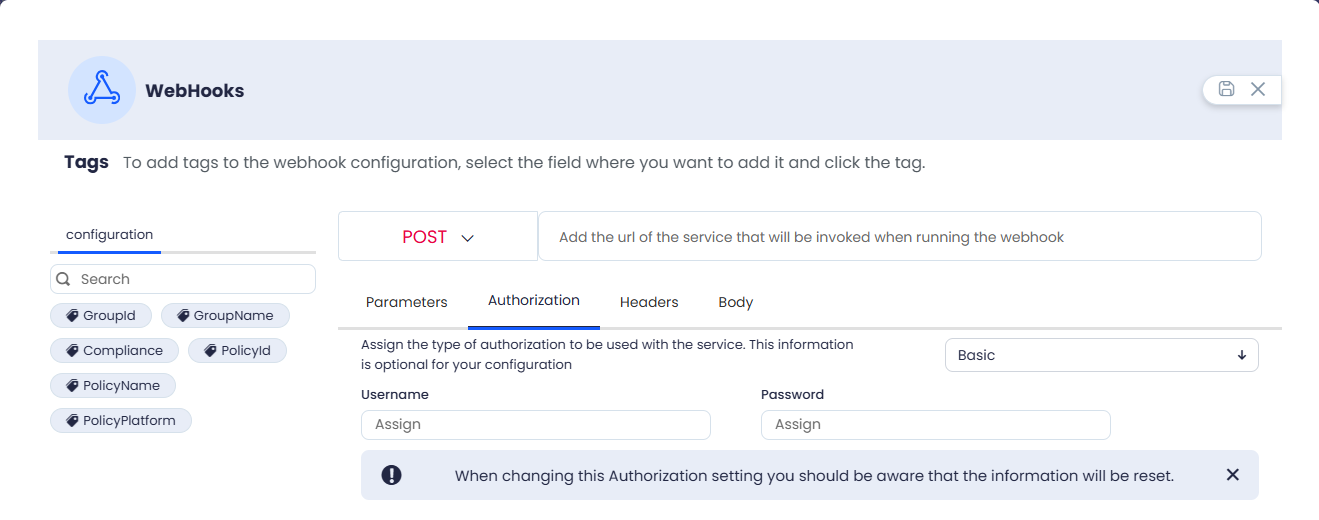
⚐ Nota: Alterar o tipo de autorização redefine as informações previamente configuradas nesta aba.
Atribuir cabeçalhos
6. No Manchetes, clique no ícone Novo e insira um Chave e um Valor para cada cabeçalho HTTP que precisa ser enviado com a requisição.
Corpo de Atribuição
7. No Corpo, selecione o tipo de conteúdo solicitado (Nenhum, texto/simples, aplicativo/json, texto/html ou aplicativo/xml) e inserir o conteúdo a ser enviado ao serviço.
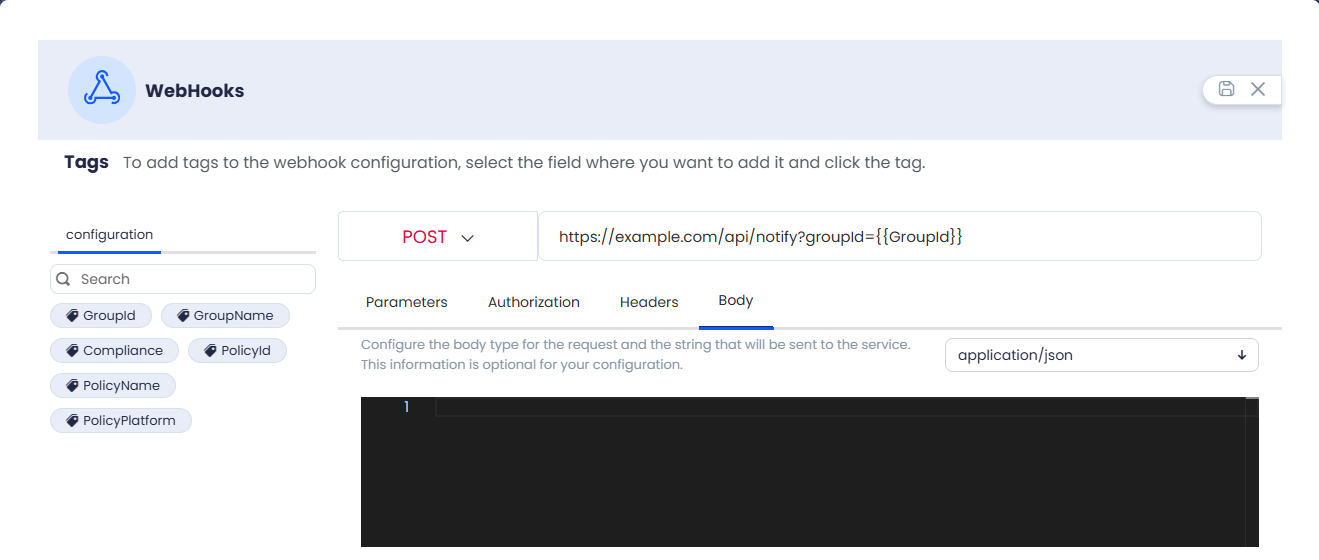
8. Clique no botão Salvar para confirmar a configuração do webhook.
Descrição dos rótulos
DEFINICION: ❯ Cambio en el nivel del grupo de cumplimiento
| Campo técnico | Descrição |
|---|---|
| ID do grupo | Identificador único do grupo. |
| Nome do grupo | Nome do grupo de dispositivos. |
| Conformidade | Status de conformidade com a apólice avaliada. |
| PolicyId | Identificador interno único para a apólice. |
| PolicyName | Nome legível da política configurada. |
| PolicyPlatform | Sistema operacional objetivo da política. |
DEFINICION: ❯ Nueva vulnerabilidad detectada
| Campo técnico | Descrição |
|---|---|
| CveId | Identificador interno único do registro de vulnerabilidades. |
| Cve | Código CVE público da vulnerabilidade. |
| Gravidade | Nível geral de risco: Baixo, Médio, Alto ou Crítico. |
| Publicado | Data da publicação inicial da vulnerabilidade. |
| Cwe | Tipo de fraqueza de software de acordo com o padrão CWE. |
| Descrição | Resumo da questão de segurança e seu impacto potencial. |
| DevicesCount | Número total de dispositivos que apresentam essa vulnerabilidade. |
| NomeDispositivos | Nomes de computadores no inventário ou na rede. |
| Cvss30_BaseScore | Pontuação base de 0,0 a 10,0 segundo CVSS v3. |
| Cvss30_BaseSeverity | Gravidade textual da pontuação CVSS v3. |
| Cvss30_Vector | String CVSS v3.x usada para calcular a pontuação. |
| Cvss30_ImpactScore | Subscore que mede o impacto do ataque (CVSS v3). |
| Cvss30_ExploitabilityScore | Subscore que mede a facilidade de exploração (CVSS v3). |
| Cvss20_Score | Pontuação base de risco de 0,0 a 10,0 (CVSS v2). |
| Cvss20_AccessVector | Meio de acesso ao ataque: local, adjacente ou de rede (CVSS v2). |
| Cvss20_AccessComplexity | Dificuldade em explorar a vulnerabilidade (CVSS v2). |
| Cvss20_Authentication | Autenticação necessária para explorar a falha (CVSS v2). |
| Cvss20_IntegrityImpact | Integridade de dados ou impacto na configuração (CVSS v2). |
| Cvss20_AvailabilityImpact | Impacto na disponibilidade do serviço (CVSS v2). |
| Cvss20_ConfidentialityImpact | Impacto na confidencialidade das informações (CVSS v2). |
DEFINICION: ❯ Nueva vulnerabilidad detectada en dispositivos
| Campo técnico | Descrição |
|---|---|
| DeviceId | Identificador único interno ao dispositivo. |
| Nome do dispositivo | Nome do equipamento no inventário ou na rede. |
| DeviceHardwareHash | Pegada técnica única gerada pelo hardware. |
| DevicePlatform | Sistema operacional do dispositivo. |
| DeviceGroupId | Identificador único do grupo de dispositivos. |
| DeviceGroupName | Nome do grupo ao qual o dispositivo pertence. |
| DevicePolicyId | Identificador único da apólice aplicada. |
| DevicePolicyName | O nome da apólice aplicava-se ao dispositivo. |
| ProgramVendor | Fabricante ou fornecedor do software. |
| Assinatura do Programa | Assinatura ou identificador confiável do software. |
| Versão do Programa | Detectou a versão do software no dispositivo. |
| CveId | Identificador interno único do registro de vulnerabilidades. |
| Cve | Código CVE público da vulnerabilidade. |
| Gravidade | Nível geral de risco: Baixo, Médio, Alto ou Crítico. |
| Publicado | Data da publicação inicial da vulnerabilidade. |
| Cwe | Tipo de fraqueza de software de acordo com o padrão CWE. |
| Descrição | Resumo da questão de segurança e seu impacto potencial. |
| Cvss30_BaseScore | Pontuação base de 0,0 a 10,0 segundo CVSS v3. |
| Cvss30_BaseSeverity | Gravidade textual da pontuação CVSS v3. |
| Cvss30_Vector | String CVSS v3.x usada para calcular a pontuação. |
| Cvss30_ImpactScore | Subscore que mede o impacto do ataque (CVSS v3). |
| Cvss30_ExploitabilityScore | Subscore que mede a facilidade de exploração (CVSS v3). |
| Cvss20_Score | Pontuação base de risco de 0,0 a 10,0 (CVSS v2). |
| Cvss20_AccessVector | Meio de acesso ao ataque: local, adjacente ou de rede (CVSS v2). |
| Cvss20_AccessComplexity | Dificuldade em explorar a vulnerabilidade (CVSS v2). |
| Cvss20_Authentication | Autenticação necessária para explorar a falha (CVSS v2). |
| Cvss20_IntegrityImpact | Integridade de dados ou impacto na configuração (CVSS v2). |
| Cvss20_AvailabilityImpact | Impacto na disponibilidade do serviço (CVSS v2). |
| Cvss20_ConfidentialityImpact | Impacto na confidencialidade das informações (CVSS v2). |