


1. Na visualização de informações da política em Conformidade de segurança do Aranda, na página Grupos Você poderá visualizar a lista de grupos associados à política, junto com o número de dispositivos em cada grupo.
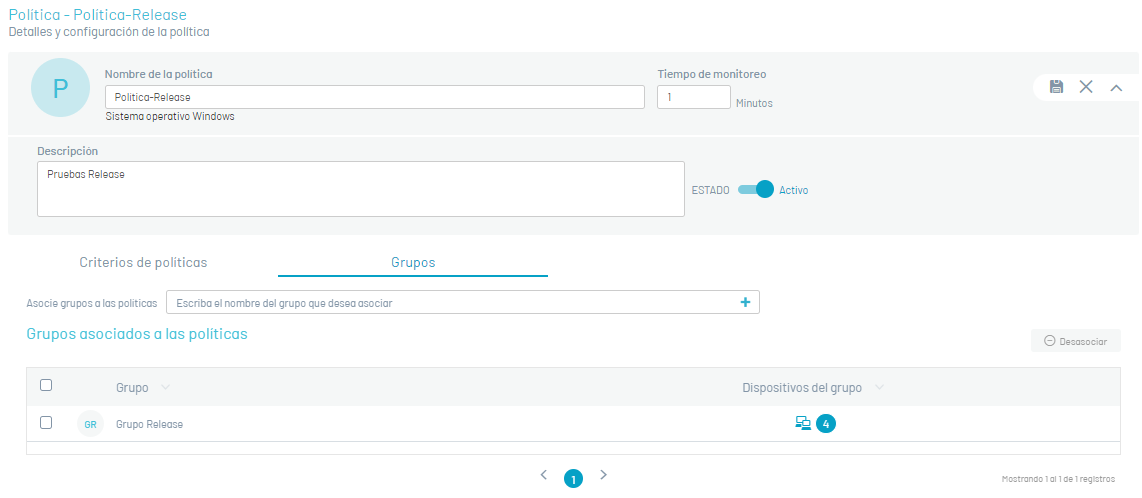
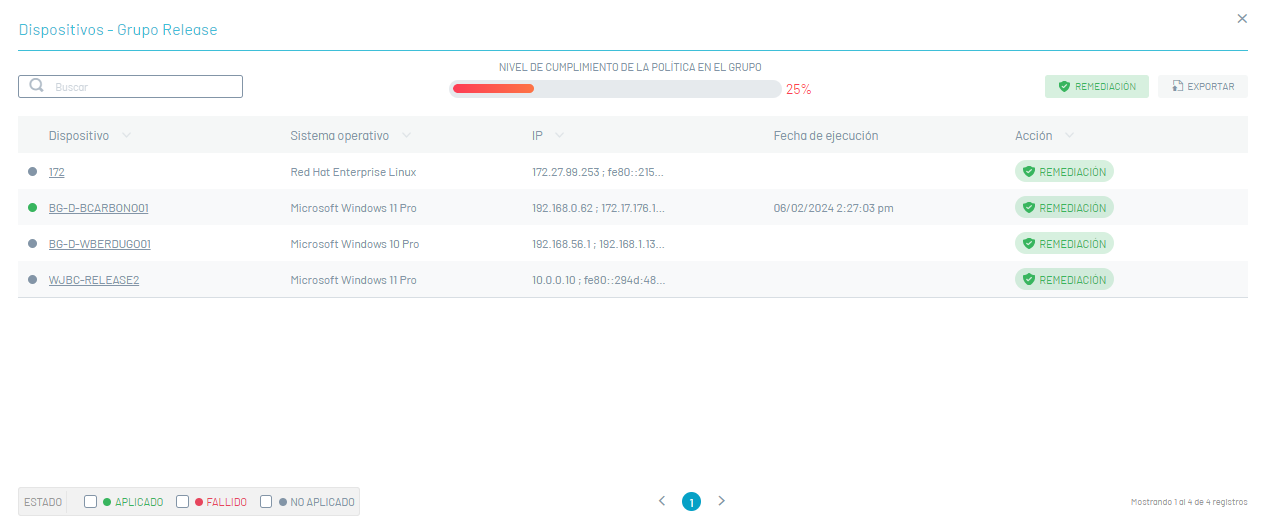
2. Para verificar os detalhes de conformidade dos dispositivos em um grupo, acesse o Configuração > Grupos de conformidadee selecione o ícone do dispositivo do grupo necessário. A janela está ativada Dispositivos com as informações relacionadas aos dispositivos associados: nome, sistema operacional, IP, data de execução e ação de remediação a serem executadas de acordo com o nível de conformidade do grupo.
3. Selecionar o nome do dispositivo abre a página de detalhes do dispositivo, onde você pode visualizar o resumo da vulnerabilidade e, usando as abas Políticas, Grupos, Vulnerabilidades e Atividade de correção, as informações relacionadas à conformidade com dispositivos.
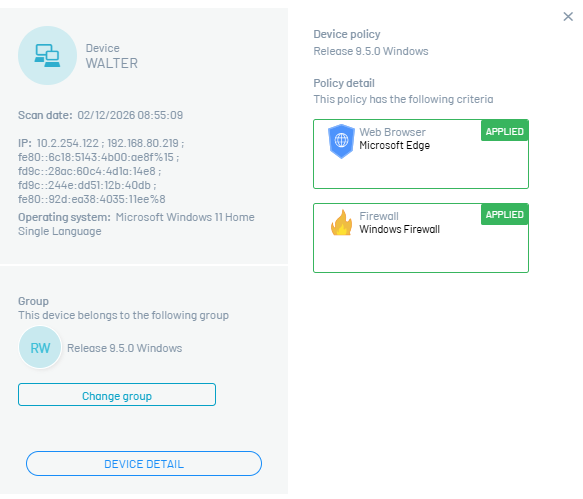
4. O detalhe da política aplicada ao dispositivo poderá visualizar o nível de cumprimento dos critérios das políticas implementadas, através dos Estados referenciados:
| Estados | Descrição |
|---|---|
| Bem-sucedidos | O status Bem-sucedido é exibido quando o critério de política é atendido, aplicado ao dispositivo. |
| Fracassado | O status de falha é exibido quando o critério de política, aplicado ao dispositivo, NÃO é atendido |
| Não aplicável | O status Não aplicável é exibido quando o dispositivo não foi verificado. |
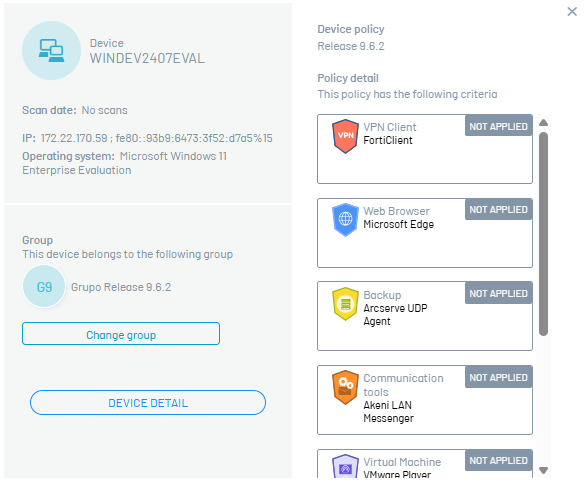
5. No Políticas A partir do detalhamento do dispositivo, cada critério de política é exibido em um cartão expansível; quando desdobrado, validações individuais são exibidas com seu respectivo status.
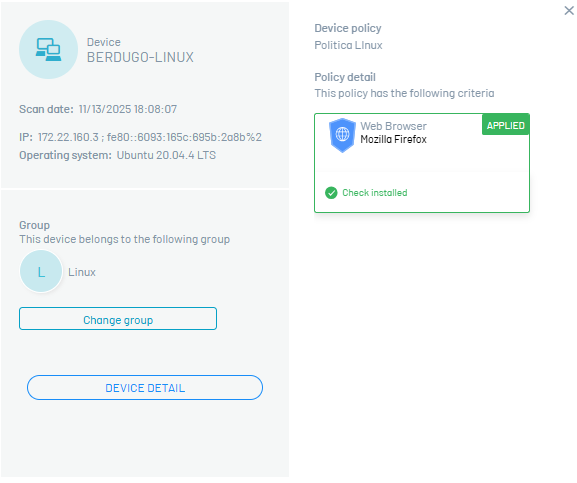
⚐ Nota: O detalhe completo do dispositivo é exibido diretamente ao selecionar o nome do dispositivo; um botão adicional “Detalhe do Dispositivo” não é necessário.
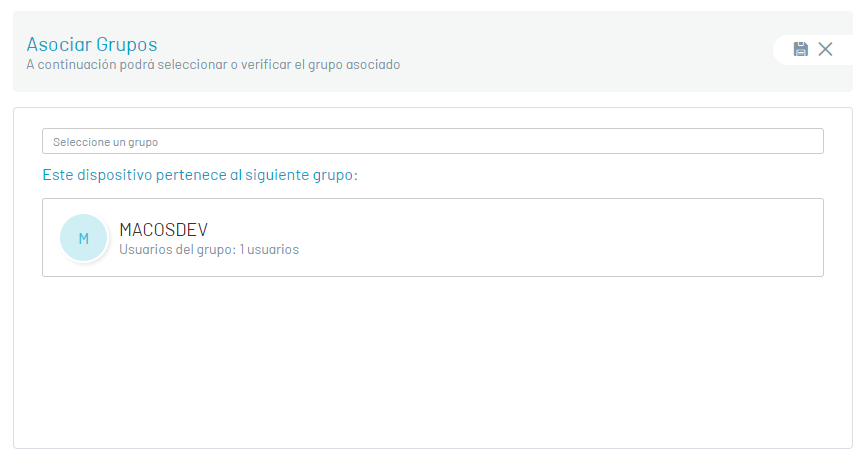
⚐ Nota: No Grupos A partir do detalhe do dispositivo, selecione o Grupo de Mudança para modificar a associação de grupo existente.
Ações de correção
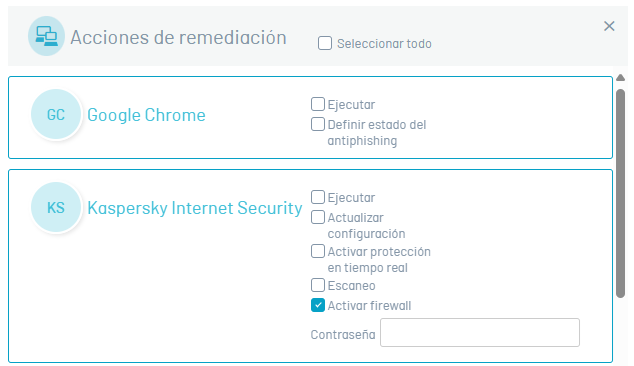
6. Independentemente do status gerado (Bem-sucedido, Falhado ou Não Aplicável) durante a análise de conformidade de políticas nos dispositivos, você será capaz de executar as ações de remediação necessárias. Selecione o ícone Remediação para executar as ações habilitadas para o critério de segurança implementado.
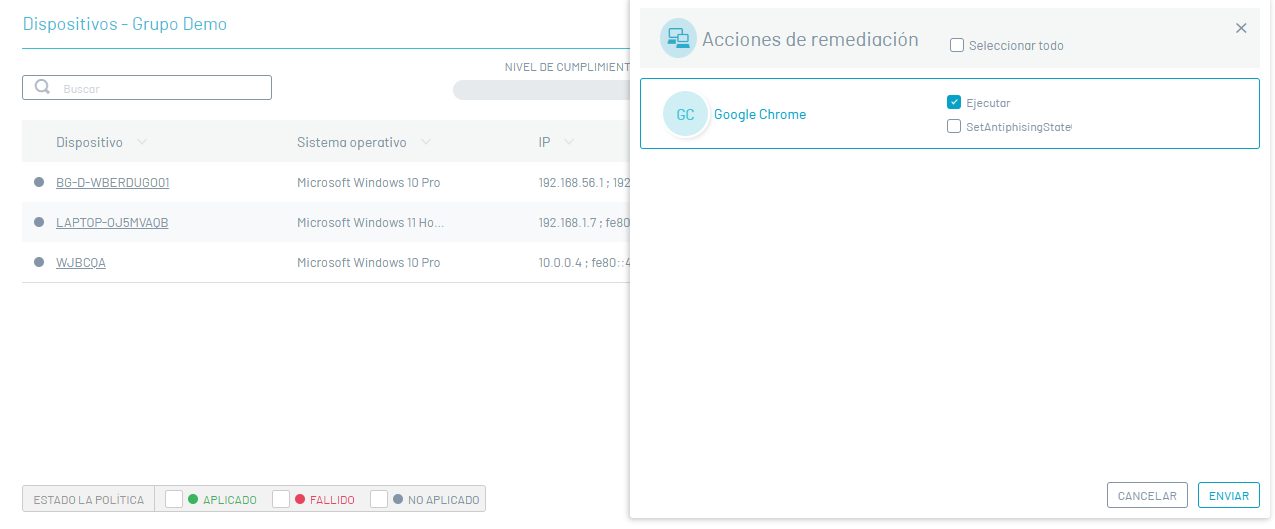
⚐ Nota: Quando você seleciona o Salvar As ações de correção escolhidas serão implementadas.
7. Na janela Ações de correção, cada critério detectado (Antimalware, Firewall, Cliente VPN e outros) mostra as ações disponíveis com base no tipo de programa, tais como Varredura, Definir status de agente ou Habilitar proteção contra ransomware.
⚐ Nota: Nessa janela, as ações de remediação não solicitam uma senha de administrador; as ações são executadas diretamente com as permissões do agente instalado no dispositivo.