


La acción Enviar Correo, disponible al configurar una regla, permite notificar por correo electrónico a los destinatarios definidos cada vez que la regla se activa.
Configurar la Plantilla de Correo
1. En la ventana de edición de la regla, dentro de la sección Seleccionar Acciones, seleccione la acción Enviar Correo y haga clic sobre ella para abrir la plantilla de correo.
2. En el campo Para, ingrese uno o varios correos electrónicos de los destinatarios; es un campo obligatorio. De forma opcional, ingrese destinatarios en copia en el campo CC, o haga clic en CCO para habilitar el campo de copia oculta.
3. Ingrese el asunto del correo y, en la sección Etiquetas, seleccione las etiquetas disponibles para incluir información del evento en el asunto o en el cuerpo del mensaje. Las etiquetas disponibles dependen del evento configurado en la regla; consulte el listado completo en Gestionar Reglas.
4. Redacte el contenido del correo en el editor de texto enriquecido. El editor permite aplicar formato (negrita, cursiva, subrayado, tachado, color de texto y de resaltado, alineación, listas, tablas, enlaces e imágenes) e insertar HTML.
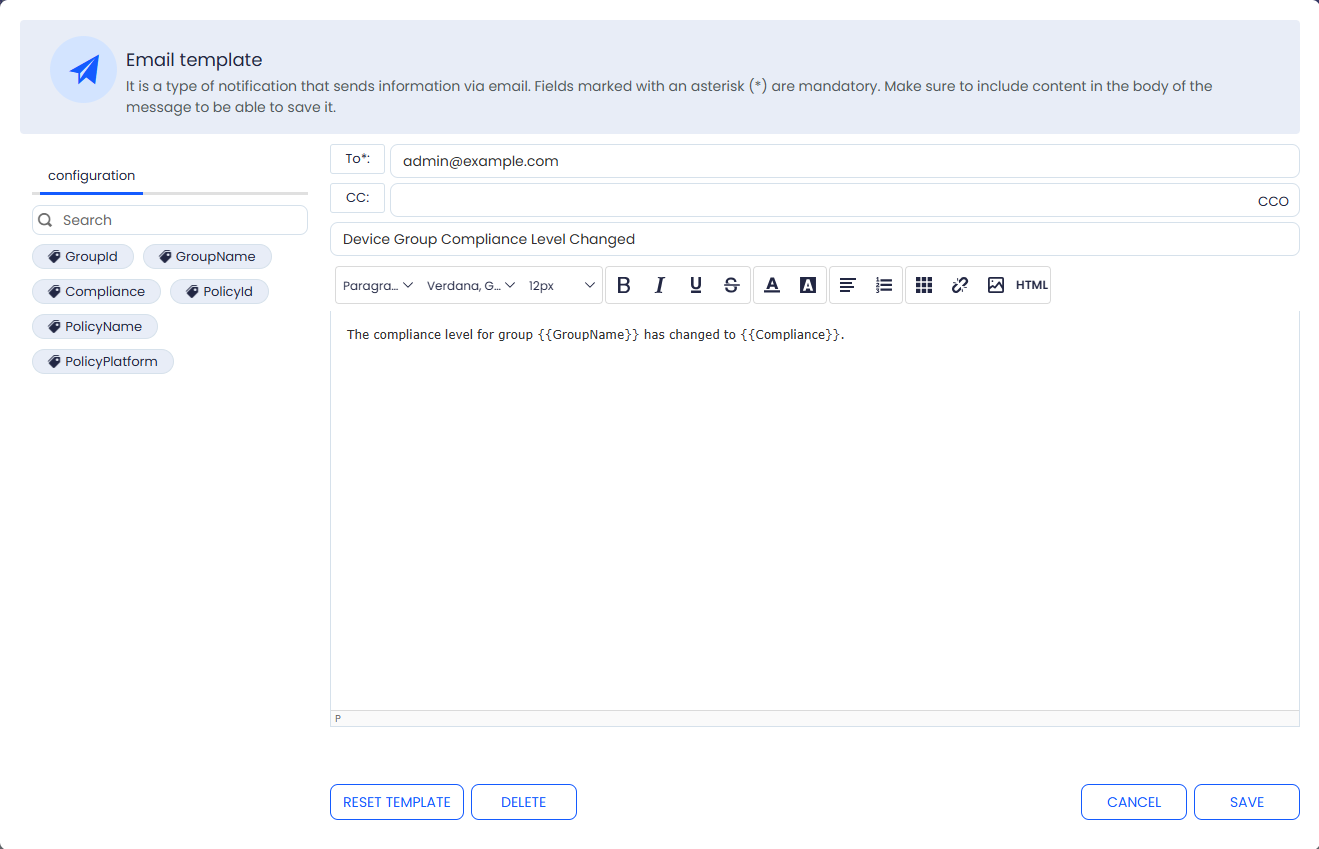
⚐ Nota: El cuerpo del mensaje es obligatorio; no es posible guardar la plantilla si el contenido está vacío.
5. Haga clic en el botón Guardar para confirmar la plantilla, o en Restablecer Plantilla para descartar los cambios y volver al contenido predeterminado.
Descripción de las Etiquetas
DEFINICION: ❯ Cambio en el nivel del grupo de cumplimiento
| Campo técnico | Descripción |
|---|---|
| GroupId | Identificador único del grupo. |
| GroupName | Nombre del grupo de dispositivos. |
| Compliance | Estado de cumplimiento frente a la política evaluada. |
| PolicyId | Identificador único interno de la política. |
| PolicyName | Nombre legible de la política configurada. |
| PolicyPlatform | Sistema operativo objetivo de la política. |
DEFINICION: ❯ Nueva vulnerabilidad detectada
| Campo técnico | Descripción |
|---|---|
| CveId | Identificador interno único del registro de vulnerabilidad. |
| Cve | Código CVE público de la vulnerabilidad. |
| Severity | Nivel de riesgo general: Bajo, Medio, Alto o Crítico. |
| Published | Fecha de publicación inicial de la vulnerabilidad. |
| Cwe | Tipo de debilidad de software según estándar CWE. |
| Description | Resumen del problema de seguridad y su posible impacto. |
| DevicesCount | Cantidad total de dispositivos que tienen la vulnerabilidad. |
| DevicesName | Nombres de los equipos en inventario o red. |
| Cvss30_BaseScore | Puntaje base de 0.0 a 10.0 según CVSS v3. |
| Cvss30_BaseSeverity | Severidad textual del puntaje CVSS v3. |
| Cvss30_Vector | Cadena CVSS v3.x usada para calcular el puntaje. |
| Cvss30_ImpactScore | Subpuntaje que mide el impacto del ataque (CVSS v3). |
| Cvss30_ExploitabilityScore | Subpuntaje que mide facilidad de explotación (CVSS v3). |
| Cvss20_Score | Puntaje base de riesgo de 0.0 a 10.0 (CVSS v2). |
| Cvss20_AccessVector | Medio de acceso del ataque: local, adyacente o red (CVSS v2). |
| Cvss20_AccessComplexity | Dificultad para explotar la vulnerabilidad (CVSS v2). |
| Cvss20_Authentication | Autenticación requerida para explotar la falla (CVSS v2). |
| Cvss20_IntegrityImpact | Impacto sobre integridad de datos o configuración (CVSS v2). |
| Cvss20_AvailabilityImpact | Impacto sobre disponibilidad del servicio (CVSS v2). |
| Cvss20_ConfidentialityImpact | Impacto sobre confidencialidad de la información (CVSS v2). |
DEFINICION: ❯ Nueva vulnerabilidad detectada en dispositivos
| Campo técnico | Descripción |
|---|---|
| DeviceId | Identificador único interno del dispositivo. |
| DeviceName | Nombre del equipo en inventario o red. |
| DeviceHardwareHash | Huella técnica única generada desde el hardware. |
| DevicePlatform | Sistema operativo del dispositivo. |
| DeviceGroupId | Identificador único del grupo de dispositivos. |
| DeviceGroupName | Nombre del grupo al que pertenece el dispositivo. |
| DevicePolicyId | Identificador único de la política aplicada. |
| DevicePolicyName | Nombre de la política aplicada al dispositivo. |
| ProgramVendor | Fabricante o proveedor del software. |
| ProgramSignature | Firma o identificador de confianza del software. |
| ProgramVersion | Versión detectada del software en el dispositivo. |
| CveId | Identificador interno único del registro de vulnerabilidad. |
| Cve | Código CVE público de la vulnerabilidad. |
| Severity | Nivel de riesgo general: Bajo, Medio, Alto o Crítico. |
| Published | Fecha de publicación inicial de la vulnerabilidad. |
| Cwe | Tipo de debilidad de software según estándar CWE. |
| Description | Resumen del problema de seguridad y su posible impacto. |
| Cvss30_BaseScore | Puntaje base de 0.0 a 10.0 según CVSS v3. |
| Cvss30_BaseSeverity | Severidad textual del puntaje CVSS v3. |
| Cvss30_Vector | Cadena CVSS v3.x usada para calcular el puntaje. |
| Cvss30_ImpactScore | Subpuntaje que mide el impacto del ataque (CVSS v3). |
| Cvss30_ExploitabilityScore | Subpuntaje que mide facilidad de explotación (CVSS v3). |
| Cvss20_Score | Puntaje base de riesgo de 0.0 a 10.0 (CVSS v2). |
| Cvss20_AccessVector | Medio de acceso del ataque: local, adyacente o red (CVSS v2). |
| Cvss20_AccessComplexity | Dificultad para explotar la vulnerabilidad (CVSS v2). |
| Cvss20_Authentication | Autenticación requerida para explotar la falla (CVSS v2). |
| Cvss20_IntegrityImpact | Impacto sobre integridad de datos o configuración (CVSS v2). |
| Cvss20_AvailabilityImpact | Impacto sobre disponibilidad del servicio (CVSS v2). |
| Cvss20_ConfidentialityImpact | Impacto sobre confidencialidad de la información (CVSS v2). |
⎘ Enlaces Relacionados: Gestionar Reglas