


La acción Invocar Webhook, disponible al configurar una regla, permite enviar automáticamente la información de un evento de ASEC hacia un servicio externo mediante una solicitud HTTP configurable.
Configurar el Webhook
1. En la ventana de edición de la regla, dentro de la sección Seleccionar Acciones, seleccione la acción Invocar Webhook y haga clic sobre ella para abrir su configuración.
2. En la sección Etiquetas, seleccione el campo donde desea insertarlas (URL, Parámetros, Encabezados o Cuerpo) y haga clic sobre la etiqueta correspondiente para agregarla. Las etiquetas disponibles dependen del evento configurado en la regla; consulte el listado completo en Gestionar Reglas.
3. Seleccione el método HTTP (GET, POST, PUT, PATCH, COPY, HEAD, OPTIONS, MERGE o DELETE) e ingrese la URL del servicio que se invocará al ejecutarse el webhook. Las etiquetas insertadas quedan representadas entre llaves dobles, por ejemplo ``.
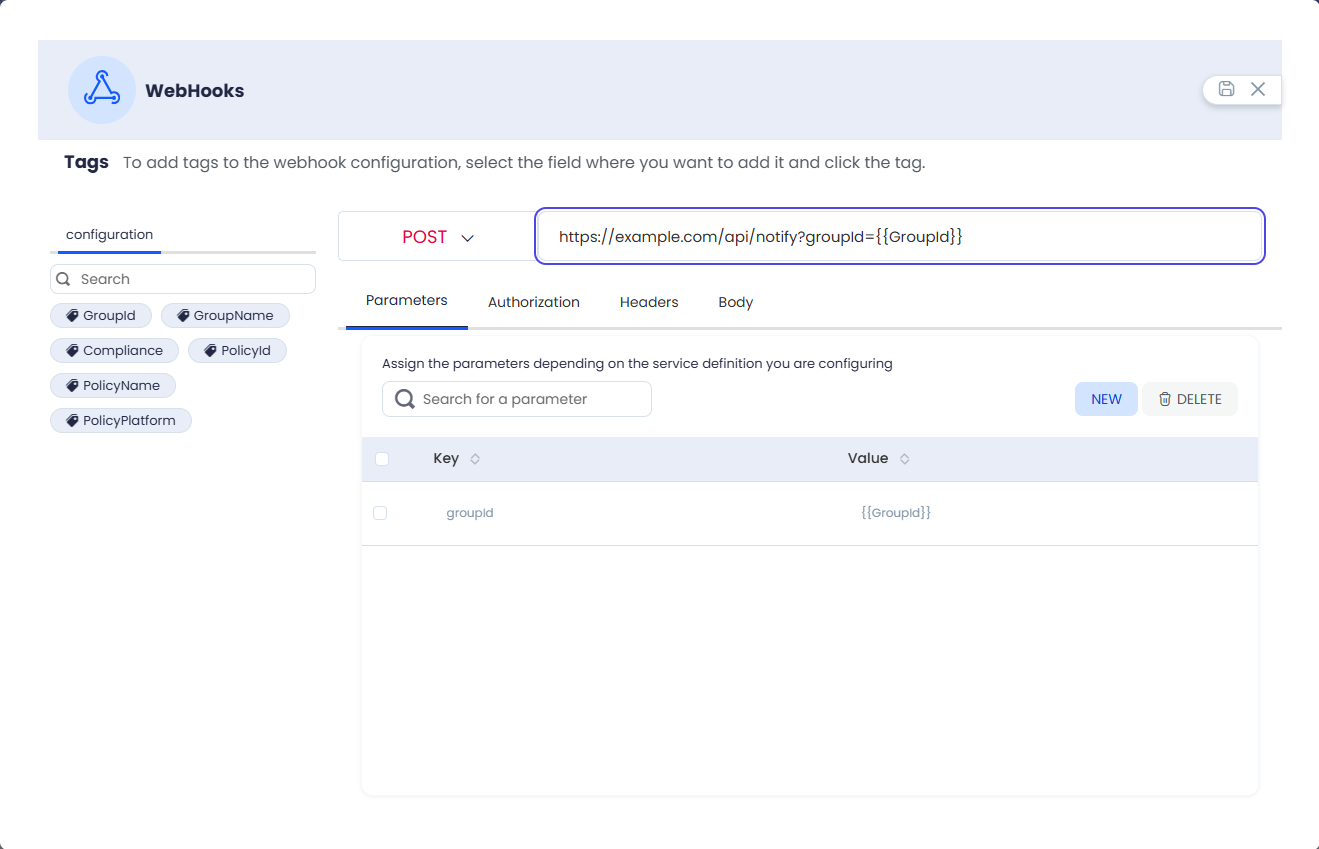
⚐ Nota: Si se agrega un parámetro de consulta directamente en la URL (
?clave=), el sistema lo detecta automáticamente y lo incluye en el listado de la pestaña Parámetros.
Asignar Parámetros
4. En la pestaña Parámetros, haga clic en el botón Nuevo e ingrese una Clave y un Valor. El valor puede incluir una etiqueta, que será reemplazada con la información del evento al ejecutarse el webhook.
Asignar Autorización
5. En la pestaña Autorización, seleccione el tipo de autorización requerido por el servicio: Sin autorización, Basic (usuario y contraseña) o Bearer (token de acceso).
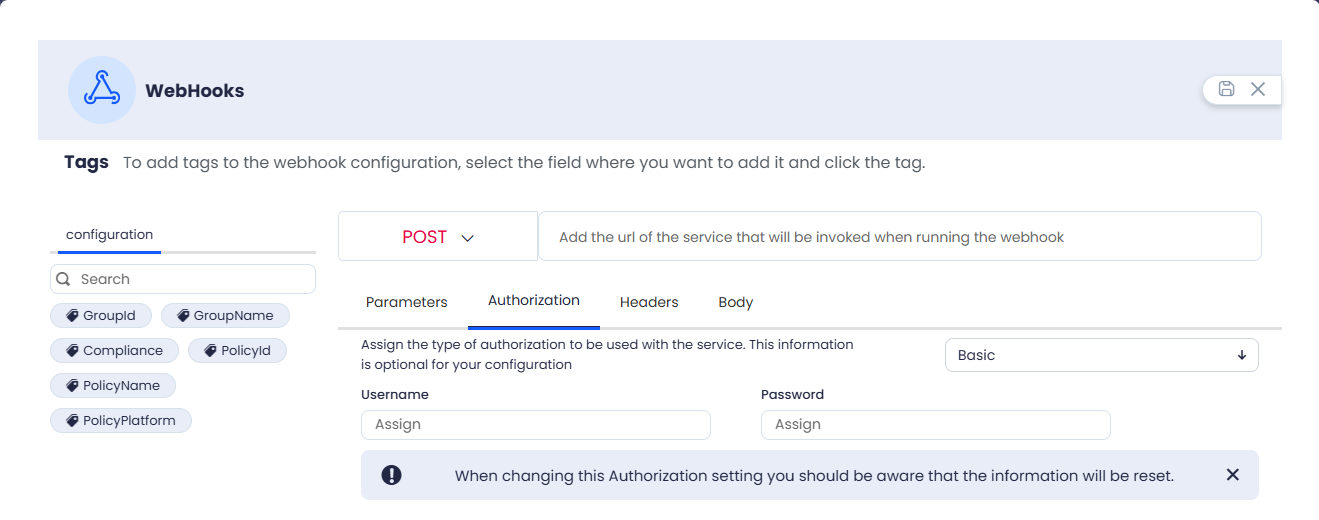
⚐ Nota: Al cambiar el tipo de autorización se reinicia la información configurada previamente en esta pestaña.
Asignar Encabezados
6. En la pestaña Encabezados, haga clic en el botón Nuevo e ingrese una Clave y un Valor para cada encabezado HTTP que deba enviarse con la solicitud.
Asignar Cuerpo
7. En la pestaña Cuerpo, seleccione el tipo de contenido de la solicitud (None, text/plain, application/json, text/html o application/xml) e ingrese el contenido que se enviará al servicio.
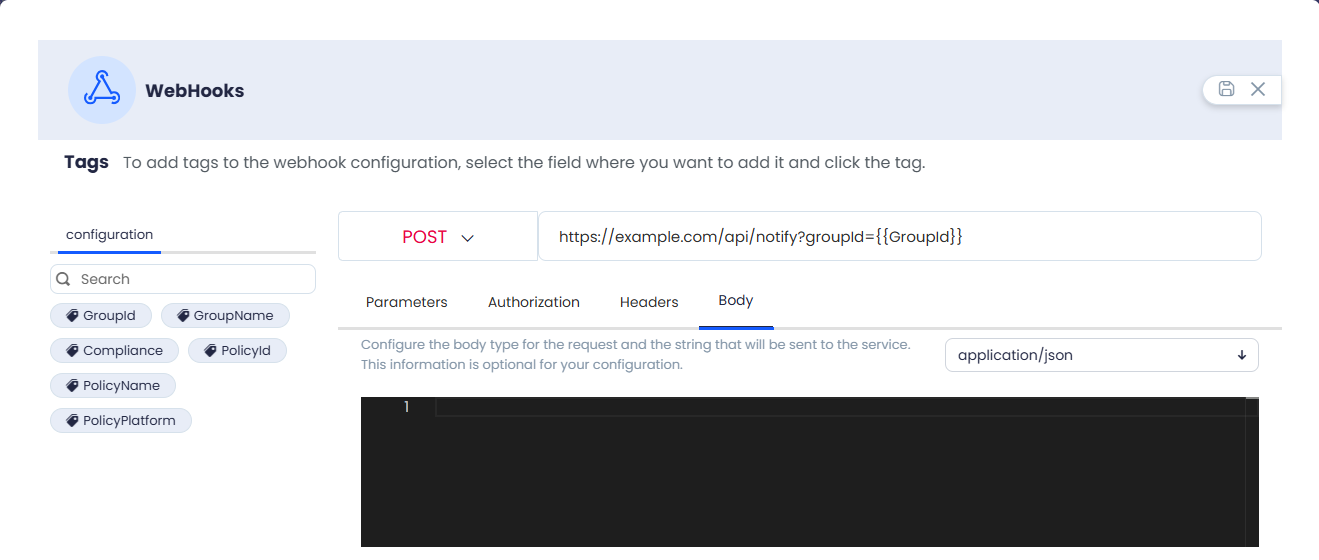
8. Haga clic en el botón Guardar para confirmar la configuración del webhook.
Descripción de las Etiquetas
DEFINICION: ❯ Cambio en el nivel del grupo de cumplimiento
| Campo técnico | Descripción |
|---|---|
| GroupId | Identificador único del grupo. |
| GroupName | Nombre del grupo de dispositivos. |
| Compliance | Estado de cumplimiento frente a la política evaluada. |
| PolicyId | Identificador único interno de la política. |
| PolicyName | Nombre legible de la política configurada. |
| PolicyPlatform | Sistema operativo objetivo de la política. |
DEFINICION: ❯ Nueva vulnerabilidad detectada
| Campo técnico | Descripción |
|---|---|
| CveId | Identificador interno único del registro de vulnerabilidad. |
| Cve | Código CVE público de la vulnerabilidad. |
| Severity | Nivel de riesgo general: Bajo, Medio, Alto o Crítico. |
| Published | Fecha de publicación inicial de la vulnerabilidad. |
| Cwe | Tipo de debilidad de software según estándar CWE. |
| Description | Resumen del problema de seguridad y su posible impacto. |
| DevicesCount | Cantidad total de dispositivos que tienen la vulnerabilidad. |
| DevicesName | Nombres de los equipos en inventario o red. |
| Cvss30_BaseScore | Puntaje base de 0.0 a 10.0 según CVSS v3. |
| Cvss30_BaseSeverity | Severidad textual del puntaje CVSS v3. |
| Cvss30_Vector | Cadena CVSS v3.x usada para calcular el puntaje. |
| Cvss30_ImpactScore | Subpuntaje que mide el impacto del ataque (CVSS v3). |
| Cvss30_ExploitabilityScore | Subpuntaje que mide facilidad de explotación (CVSS v3). |
| Cvss20_Score | Puntaje base de riesgo de 0.0 a 10.0 (CVSS v2). |
| Cvss20_AccessVector | Medio de acceso del ataque: local, adyacente o red (CVSS v2). |
| Cvss20_AccessComplexity | Dificultad para explotar la vulnerabilidad (CVSS v2). |
| Cvss20_Authentication | Autenticación requerida para explotar la falla (CVSS v2). |
| Cvss20_IntegrityImpact | Impacto sobre integridad de datos o configuración (CVSS v2). |
| Cvss20_AvailabilityImpact | Impacto sobre disponibilidad del servicio (CVSS v2). |
| Cvss20_ConfidentialityImpact | Impacto sobre confidencialidad de la información (CVSS v2). |
DEFINICION: ❯ Nueva vulnerabilidad detectada en dispositivos
| Campo técnico | Descripción |
|---|---|
| DeviceId | Identificador único interno del dispositivo. |
| DeviceName | Nombre del equipo en inventario o red. |
| DeviceHardwareHash | Huella técnica única generada desde el hardware. |
| DevicePlatform | Sistema operativo del dispositivo. |
| DeviceGroupId | Identificador único del grupo de dispositivos. |
| DeviceGroupName | Nombre del grupo al que pertenece el dispositivo. |
| DevicePolicyId | Identificador único de la política aplicada. |
| DevicePolicyName | Nombre de la política aplicada al dispositivo. |
| ProgramVendor | Fabricante o proveedor del software. |
| ProgramSignature | Firma o identificador de confianza del software. |
| ProgramVersion | Versión detectada del software en el dispositivo. |
| CveId | Identificador interno único del registro de vulnerabilidad. |
| Cve | Código CVE público de la vulnerabilidad. |
| Severity | Nivel de riesgo general: Bajo, Medio, Alto o Crítico. |
| Published | Fecha de publicación inicial de la vulnerabilidad. |
| Cwe | Tipo de debilidad de software según estándar CWE. |
| Description | Resumen del problema de seguridad y su posible impacto. |
| Cvss30_BaseScore | Puntaje base de 0.0 a 10.0 según CVSS v3. |
| Cvss30_BaseSeverity | Severidad textual del puntaje CVSS v3. |
| Cvss30_Vector | Cadena CVSS v3.x usada para calcular el puntaje. |
| Cvss30_ImpactScore | Subpuntaje que mide el impacto del ataque (CVSS v3). |
| Cvss30_ExploitabilityScore | Subpuntaje que mide facilidad de explotación (CVSS v3). |
| Cvss20_Score | Puntaje base de riesgo de 0.0 a 10.0 (CVSS v2). |
| Cvss20_AccessVector | Medio de acceso del ataque: local, adyacente o red (CVSS v2). |
| Cvss20_AccessComplexity | Dificultad para explotar la vulnerabilidad (CVSS v2). |
| Cvss20_Authentication | Autenticación requerida para explotar la falla (CVSS v2). |
| Cvss20_IntegrityImpact | Impacto sobre integridad de datos o configuración (CVSS v2). |
| Cvss20_AvailabilityImpact | Impacto sobre disponibilidad del servicio (CVSS v2). |
| Cvss20_ConfidentialityImpact | Impacto sobre confidencialidad de la información (CVSS v2). |
⎘ Enlaces Relacionados: Gestionar Reglas