


En el proceso de gestión y administración de las reglas de notificación en la aplicación Aranda Security podrá visualizar, crear, editar y eliminar este tipo de reglas.
Visualizar Reglas
1. Ingrese a la consola de Aranda Security Compliance con rol de administrador, seleccione la opción Reglas del menú configuración. En la vista de información se podrá visualizar el listado reglas disponibles y ordenar la información agrupada por nombre, y fecha de modificación.

Creación de Reglas
2. Para crear una regla, ingrese a la consola de Aranda Security con rol de administrador o especialista, en la sección de Reglas del menú configuración. En la vista de información seleccione el botón Nuevo; en la ventana que se habilita podrá ingresar la información básica de la regla:

Seleccionar Evento
3. En la sección Evento, se selecciona el evento para determinar el tipo de regla. El sistema cuenta con los siguientes tres eventos disponibles:
| Evento | Descripción |
|---|---|
| Cambio en el nivel del grupo de cumplimiento | Se activa cuando cambia el nivel de cumplimiento de un grupo. |
| Nueva vulnerabilidad detectada | Se activa cuando se identifica una nueva vulnerabilidad en el entorno monitoreado. |
| Nueva vulnerabilidad detectada en dispositivos | Se activa cuando se detecta una nueva vulnerabilidad asociada a dispositivos. |

Crear Condiciones
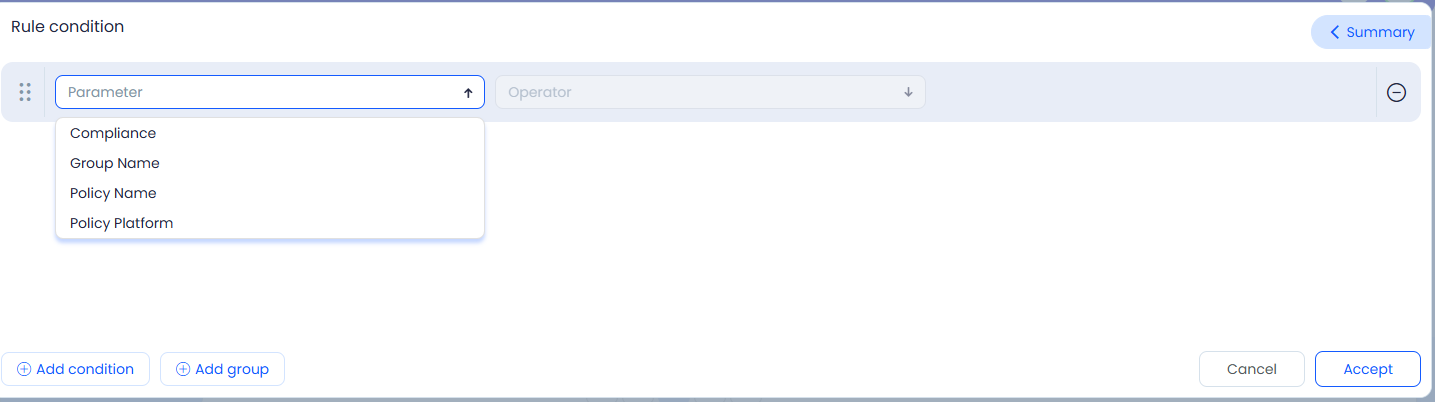
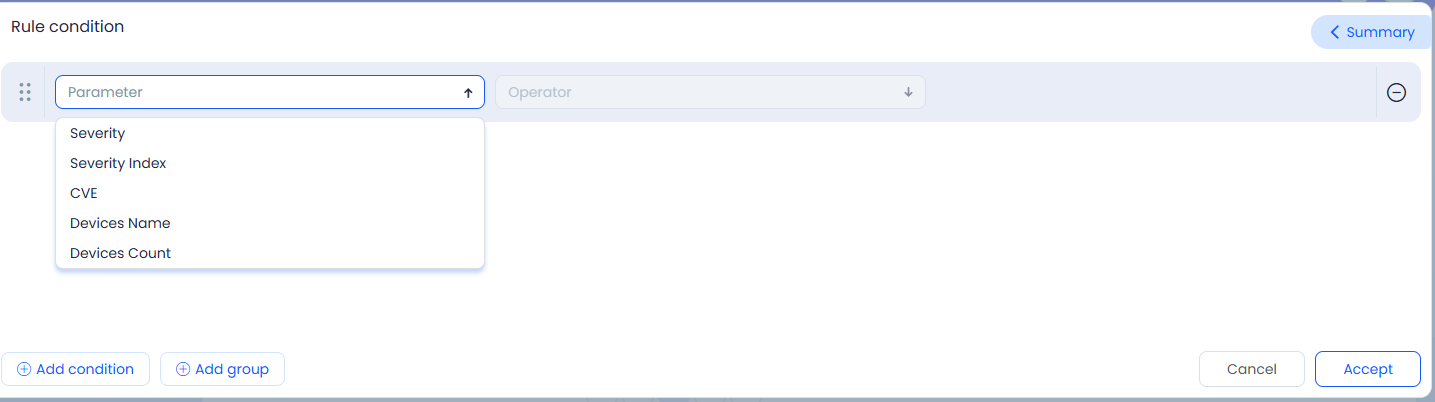
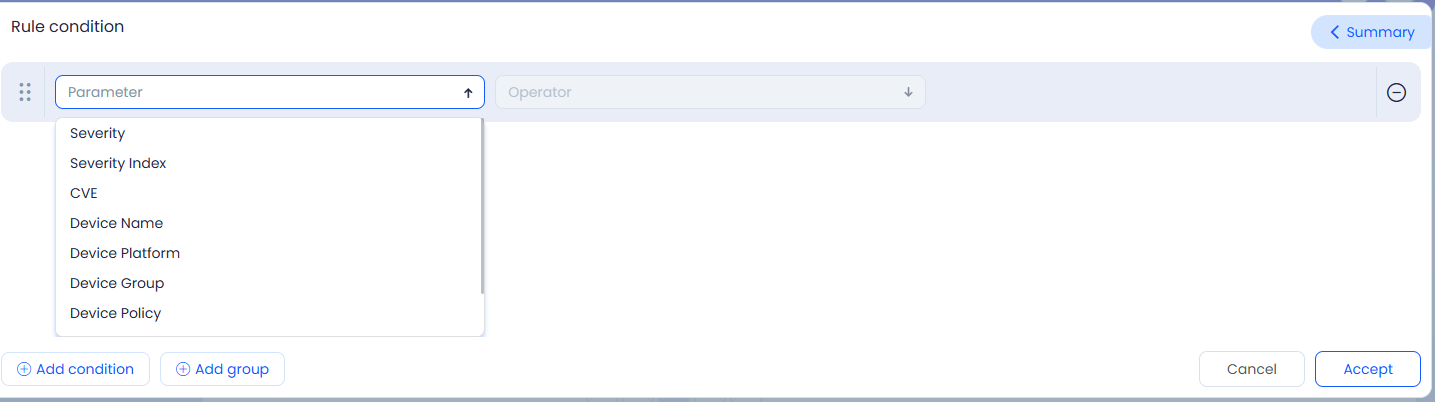
4. En la sección Crear Evento, se parametriza las condiciones que deben cumplirse para que la regla se active. El sistema permite configurar las siguientes condiciones:
| Evento | Condición |
|---|---|
| Cambio en el nivel del grupo de cumplimiento | Seleccione el grupo o los criterios de cumplimiento requeridos para identificar la variación de nivel que disparará la notificación. |
| Nueva vulnerabilidad detectada | Defina los parámetros de la vulnerabilidad a evaluar, como la severidad, de acuerdo con las necesidades de monitoreo. |
| Nueva vulnerabilidad detectada en dispositivos | Configure los parámetros del dispositivo y de la vulnerabilidad detectada para enfocar la regla sobre equipos específicos del entorno. |
Seleccionar Acciones
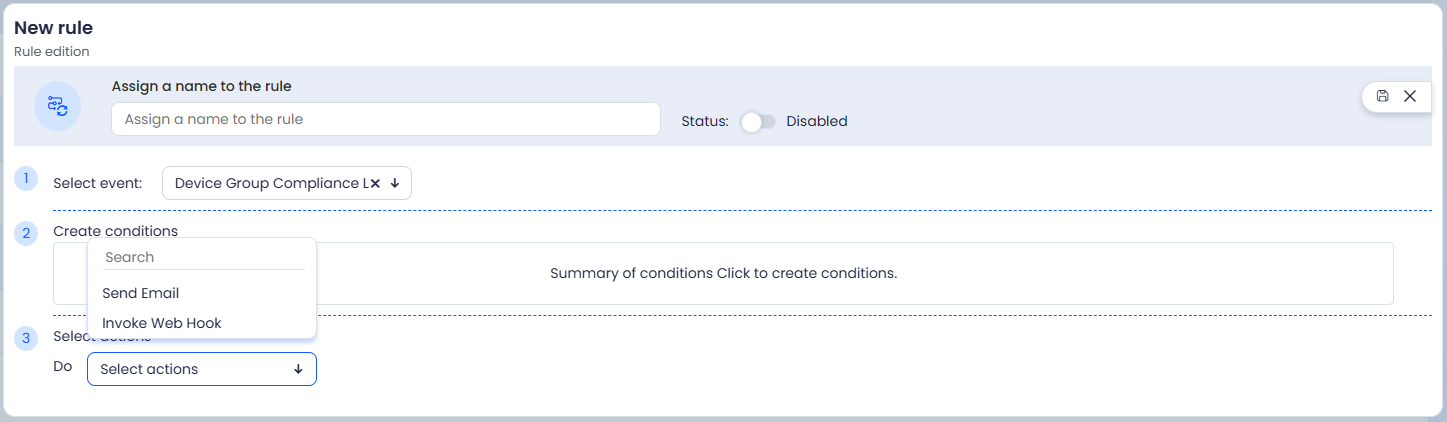
5. En la sección Seleccionar Acciones, se define la acción que ejecutará el sistema al activarse la regla. Las opciones disponibles dependen del evento seleccionado previamente:
| Evento | Acciones disponibles |
|---|---|
| Cambio en el nivel del grupo de cumplimiento | Enviar Correo e Invocar Webhook. |
| Nueva vulnerabilidad detectada | Enviar Correo e Invocar Webhook. |
| Nueva vulnerabilidad detectada en dispositivos | Únicamente Invocar Webhook. |
6. Tanto en Enviar Correo como en Invocar Webhook, el sistema ofrece un listado de etiquetas que se reemplazan por la información del evento al momento de ejecutarse la acción. Las etiquetas disponibles dependen del evento configurado en la regla:
| Evento | Etiquetas disponibles |
|---|---|
| Cambio en el nivel del grupo de cumplimiento | GroupId, GroupName, Compliance, PolicyId, PolicyName y PolicyPlatform. |
| Nueva vulnerabilidad detectada | CveId, Cve, Severity, Published, Cwe, Description, DevicesCount, DevicesName, y los puntajes CVSS de las versiones 2.0 y 3.0 (score, vector, severidad e impacto). |
| Nueva vulnerabilidad detectada en dispositivos | DeviceId, DeviceName, DeviceHardwareHash, DevicePlatform, DeviceGroupId, DeviceGroupName, DevicePolicyId, DevicePolicyName, ProgramVendor, ProgramSignature, ProgramVersion, CveId, Cve, Severity, Published, Cwe, Description, y los puntajes CVSS de las versiones 2.0 y 3.0 (score, vector, severidad e impacto). |
Eliminar Reglas
7. Para eliminar reglas ingrese a la consola de Aranda Security con rol de administrador, en la sección de Reglas del menú configuración. En la vista de información se podrá visualizar el listado de reglas disponibles; seleccione uno o varios registros y haga clic en el botón Eliminar Reglas. Se habilita un mensaje de advertencia donde debe confirmar el borrado de la regla.

Filtrar Reglas
8. Para filtrar reglas, ingrese a la consola de Aranda Security con rol de administrador o especialista, en la sección de Reglas del menú configuración. En la vista de información, los usuarios pueden buscar reglas por nombre mediante un campo de búsqueda y aplicar filtros de estado utilizando un conjunto de checkboxes, que permiten mostrar únicamente las reglas activas, inactivas o ambas. La funcionalidad está diseñada para facilitar la identificación, seguimiento y administración eficiente de las reglas según su estado y propósito.

