


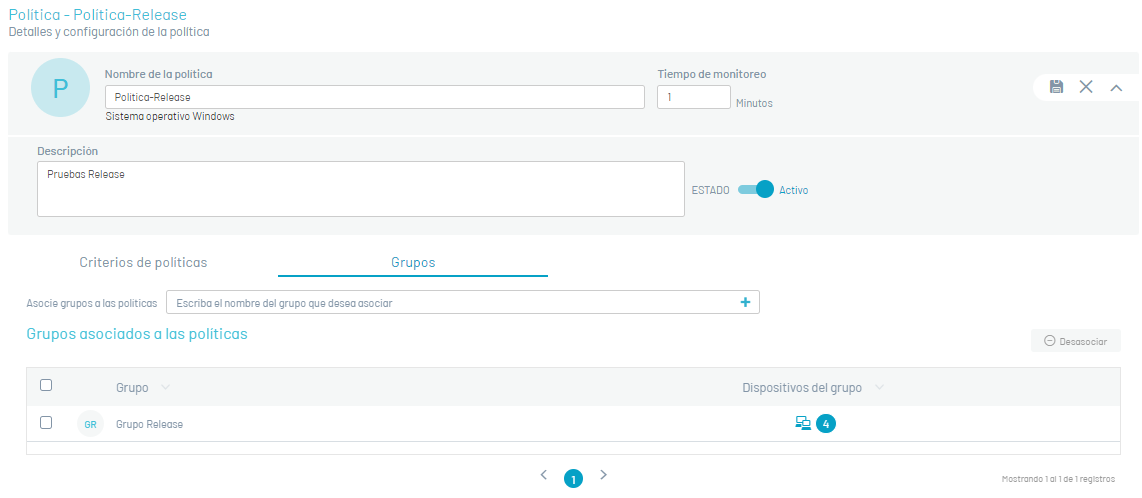
1. En la vista de información de la Política en Aranda Security Compliance, en la pestaña Grupos podrá visualizar el listado de grupos asociados a la política, junto con la cantidad de dispositivos de cada grupo.
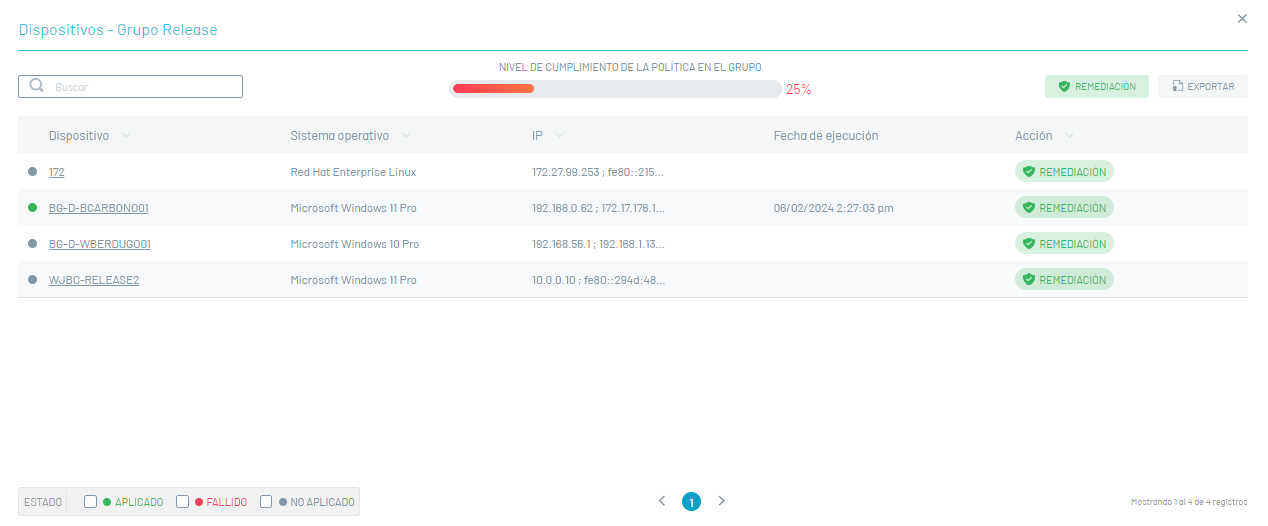
2. Para consultar el detalle de cumplimiento de los dispositivos de un grupo, ingrese a la sección de Configuración > Grupos de cumplimiento, y seleccione el ícono de dispositivos del grupo requerido. Se habilita la ventana Dispositivos con la información relacionada de los dispositivos asociados: nombre, sistema operativo, IP, fecha de ejecución y acción de remediación a ejecutar según el nivel de cumplimiento del grupo.
3. Al seleccionar el nombre del dispositivo, se abre la página de detalle del dispositivo, donde podrá visualizar el resumen de vulnerabilidades y, mediante las pestañas Políticas, Grupos, Vulnerabilidades y Actividad de Remediación, la información relacionada al cumplimiento del dispositivo.
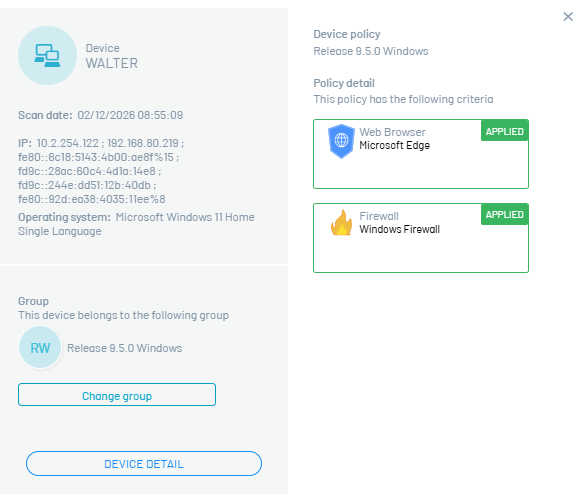
4. El detalle de la política aplicada al dispositivo podrá visualizar el nivel de cumplimiento de los criterios de las políticas implementados, a través de los Estados referenciados:
| Estados | Descripción |
|---|---|
| Exitoso | El estado Exitoso se visualiza cuando se cumple el criterio de la política, aplicado al dispositivo. |
| Fallido | El estado fallido se visualiza cuando NO se cumple el criterio de la política, aplicado al dispositivo |
| No Aplica | El estado No Aplica se visualiza cuando el dispositivo no se ha escaneado. |
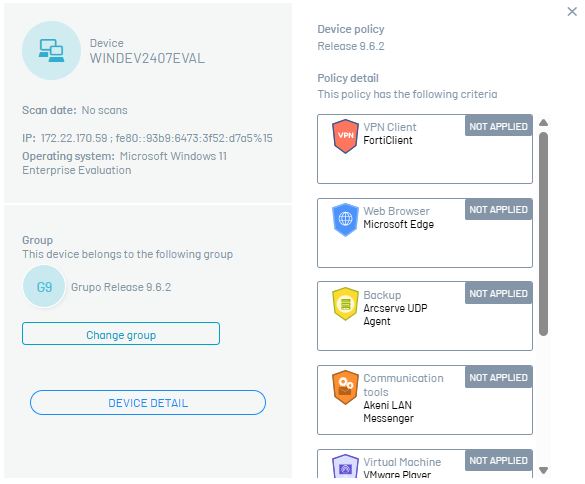
5. En la pestaña Políticas del detalle del dispositivo, cada criterio de política se muestra en una tarjeta expandible; al desplegarla se visualizan las validaciones individuales con su respectivo estado.
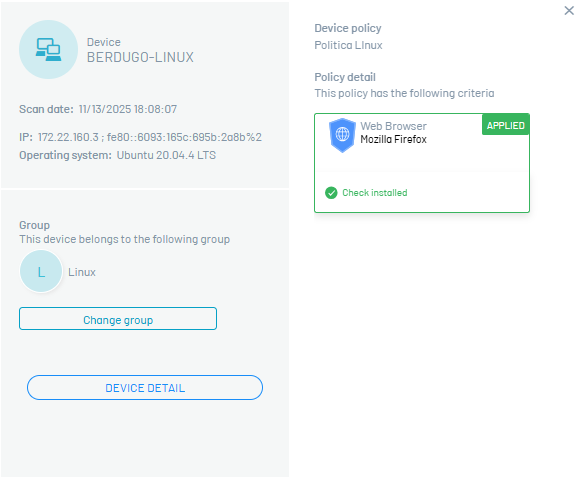
⚐ Nota: El detalle completo del dispositivo se visualiza directamente al seleccionar el nombre del dispositivo; no se requiere un botón adicional de “Detalle del Dispositivo”.
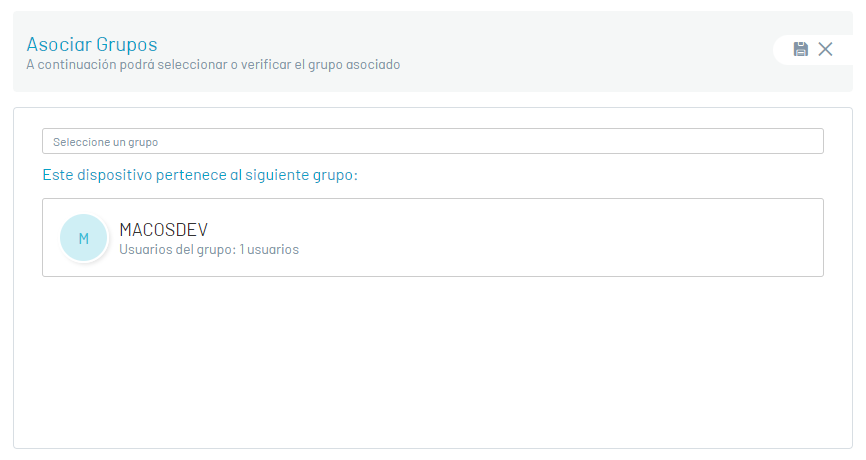
⚐ Nota: En la pestaña Grupos del detalle del dispositivo, seleccione el botón Cambiar grupo para modificar la asociación del grupo existente.
Acciones de Remediación
6. Independiente del estado generado (Exitoso, Fallido o No Aplica) durante el análisis de cumplimiento de políticas en los dispositivos, podrá ejecutar las acciones de remediación requeridas. Seleccione el botón Remediación para ejecutar las acciones habilitadas para el criterio de seguridad implementado.
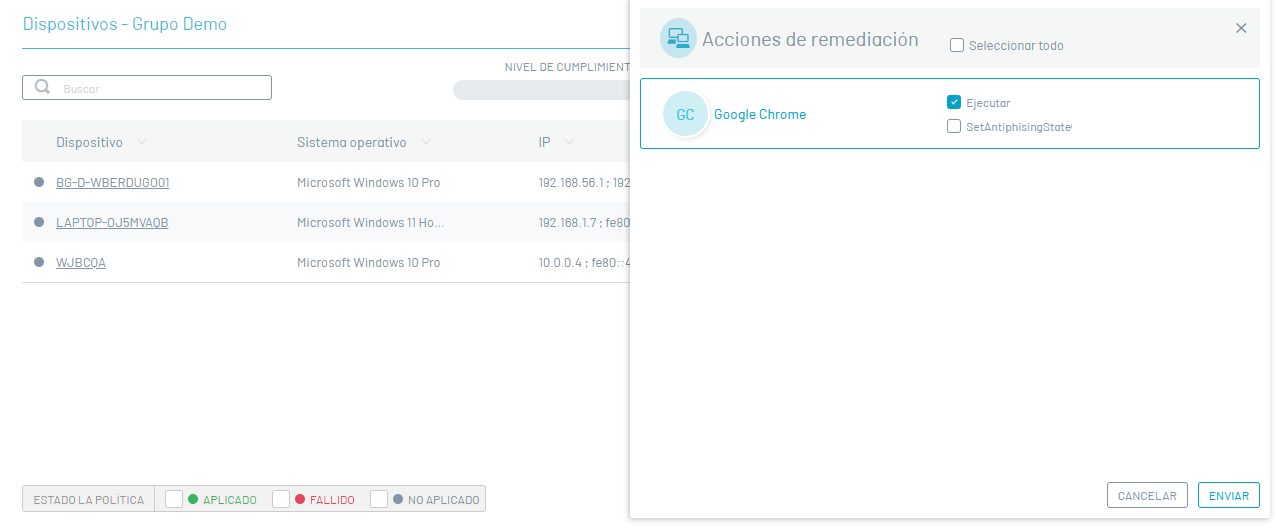
⚐ Nota: Al seleccionar el botón Guardar se implementarán las acciones de remediación elegidas.
7. En la ventana Acciones de Remediación, cada criterio detectado (Antimalware, Firewall, VPN Client, entre otros) muestra las acciones disponibles según el tipo de programa, como Escaneo, Establecer estado del agente o Habilitar protección contra ransomware.
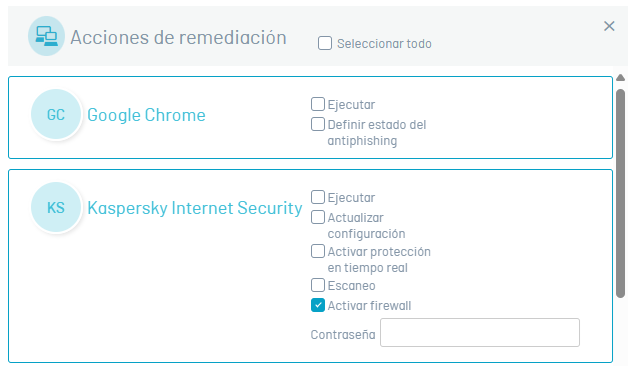
⚐ Nota: En esta ventana, las acciones de remediación no solicitan una contraseña de administración; las acciones se ejecutan directamente con los permisos del agente instalado en el dispositivo.