


Infraestruturas em nuvem – Configuração de assinaturas
O módulo Infraestruturas em nuvem no ADM permite que você configure suas assinaturas de serviço de nuvem Microsoft Azure, Serviços Web da Amazon (AWS) e Plataforma de Nuvem do Google (GCP), para sincronizar informações das máquinas virtuais ou instâncias de computação registradas em cada assinatura e compará-las com os dispositivos descobertos no ADM. Dessa forma, você pode identificar as máquinas virtuais que têm o Agente ADM e aqueles que não são.
Cada provedor define seu próprio escopo de sincronização:
| Plataforma | Escopo da assinatura | Recursos que sincronizam |
|---|---|---|
| Azul | Uma assinatura do Azure. | VMs por assinatura. |
| AWS | Uma conta AWS e as regiões selecionadas na configuração. | EC2 em cada região selecionada. |
| GCP | Um projeto do Google Cloud. | Calcule instâncias de todas as zonas do projeto. |
Pré-requisitos
Antes de assinar, certifique-se de cumprir os seguintes requisitos gerais:
- Acesso ao Console ADM com as licenças necessárias para o Configuração e visualização de Infraestruturas em Nuvem.
- Em implantações no local, a conectividade à Internet é necessária para consumir os serviços do provedor de nuvem.
Cada provedor exige uma credencial somente leitura sobre os recursos a serem sincronizados.
Microsoft Azure
-
Um Service principal in Azure (application) com permissões atribuídas aos recursos a serem sincronizados.
Esta entidade é usada para autenticar de forma segura nos serviços do Azure e deve ter, no mínimo, o Leitor, que pode ser concedido no nível de: - Assinatura
- Grupo de Recursos
- Recurso específico
O principal do serviço deve incluir as seguintes informações:
- ID do aplicativo (cliente)
- Segredo do cliente
- ID do locatário (organização)
⚐ Nota:
Quando a permissão é concedida no Grupo de Recursos ou Recurso Específico, é importante considerar que um Máquina Virtual no Azure depende de outros recursos associados, como Discos, Interfaces de Rede (NICs) e Redes Virtuais (VNet). Se o principal de serviço não tiver permissões sobre esses recursos associados, as informações da VM serão sincronizadas em um Parcial e não será possível obter todos os seus dados.
Serviços Web da Amazon (AWS)
- Um Usuário IAM com um Chave de acesso (ID da Chave de Acesso e Chave de Acesso Secreta) na conta AWS a ser sincronizada. Cada configuração no ADM cobre uma única conta AWS.
- O usuário IAM deve ter apenas permissões de somente leitura, equivalentes ao Leitor de Azure. Atribua as seguintes permissões:
| Permissão | Informações que você pode consultar |
|---|---|
ec2:DescribeInstances |
Instâncias EC2: estado, tipo, zona, tags, IP público e CPU. |
ec2:DescribeVolumes |
O tamanho dos volumes EBS associados a cada instância. |
ec2:DescribeImages |
A imagem (AMI) da qual o sistema operacional é derivado. |
ec2:DescribeInstanceTypes |
RAM de cada tipo de instância. |
ec2:DescribeRegions |
Catálogo de regiões habilitadas na conta. |
sts:GetCallerIdentity |
Identidade da credencial, para verificar se corresponde à conta configurada. |
⚐ Anotações:
- A chave de acesso secreto só é exibida no console AWS no momento da criação. Mantenha a chave em um local seguro antes de fechar a janela de criação.
- Crie o usuário IAM sem rota, ou seja, com a rota padrão da AWS (
/). O ADM não suporta usuários IAM criados com um caminho personalizado, como/equipo/usuario-adm; Com esse tipo de usuário, não é possível configurar ou sincronizar a assinatura.
Plataforma de Nuvem do Google (GCP)
- Um Conta de Serviço no projeto Google Cloud a ser sincronizado, com o Visualizador de Computação (
roles/compute.viewer). Esse papel concede permissões somente leitura no Compute Engine, equivalentes ao papel Leitor e permite consultar as instâncias do projeto, tipos de máquina e as imagens ou licenças das quais o sistema operacional é derivado. - O APIs do Motor de Computação ativado no projeto.
- Um Chave JSON da conta de serviço.
Para obter sua credencial no console do Google Cloud:
1. Selecione o projeto para sincronizar.
2. Em APIs e serviços > Biblioteca, busca Compute Engine API e verifique se está ativado.
3. Em IAM e Contas de Gestão > Serviços, crie uma conta de serviço e atribua a função a ela Visualizador de Computação.
4. No Pontos principais da conta de serviço, selecione Adicionar Chave > Criar Nova Chave, escolha o tipo JSON e baixe o arquivo.
5. Abra o arquivo baixado e localize o valor do client_id. Esse valor é inserido no ID do cliente quando você cria a assinatura no ADM.
⚐ Nota: Se a API do Motor de Computação não estiver ativada no projeto, a sincronização não pode consultar as instâncias, mesmo que a conta de serviço tenha o papel necessário.
Configurando permissões no console do ADM
Para gerenciar assinaturas e exibir Dispositivos sincronizados, o usuário deve ter permissões específicas:
1. Entre na tela Configuração e selecione o menu Funções e permissões, localizado no Geral.

2. Na guia de permissões, localize o ícone Infraestrutura em nuvem e habilite as seguintes opções:
- Exibir telas: Permite o acesso aos ecrãs dos dispositivos e subscrições das Infraestruturas Cloud.
- Gerenciar exibição: Permite criar, editar, sincronizar e excluir configurações de assinatura. Essa permissão requer que ela também esteja habilitada Exibir telas.
3. Clique no botão Salvar para aplicar as alterações.

⚐ Nota: Permite Infraestrutura em nuvem são habilitados por padrão para funções Administrador e Gerenciador de Dispositivos, e se aplicam igualmente às assinaturas do Azure, AWS e GCP.
Ver lista de assinaturas
1. Vá para a tela Configuração e selecione o menu Infraestruturas em nuvem, no ADM.

2. Na tela principal do Infraestruturas em nuvem Você pode executar as seguintes operações:
- Veja um Resumo de cada assinatura (nome, plataforma, ID da assinatura e data da última sincronização).
- Selecione os registros individualmente.
- Pesquisando a lista acima dos campos nome ou ID da assinatura.
- Classifique as colunas em ordem crescente ou decrescente.
- Alterne as páginas usando o Pager localizado na parte inferior.
- Verifique no canto inferior direito o Total de registros.
- Crie um novo Configurações de assinatura.

A coluna Plataforma Identifica o provedor de cada assinatura (AZURE, AWS ou GCP). O valor da coluna Assinatura Depende da plataforma:
| Plataforma | Valor da Coluna Assinatura |
|---|---|
| Azul | ID da assinatura |
| AWS | Nome de usuário IAM |
| GCP | ID do cliente |
⚐ Nota: Para editar, sincronizar ou excluir, selecione um registro na listagem.
Criar uma nova configuração de assinatura
1. Na tela Infraestruturas em nuvem, clique no ícone NOVO.

2. No campo Plataforma, selecione o provedor de nuvem: Azul, AWS ou GCP. O painel Dados de Configuração exibe apenas os campos da plataforma selecionada.
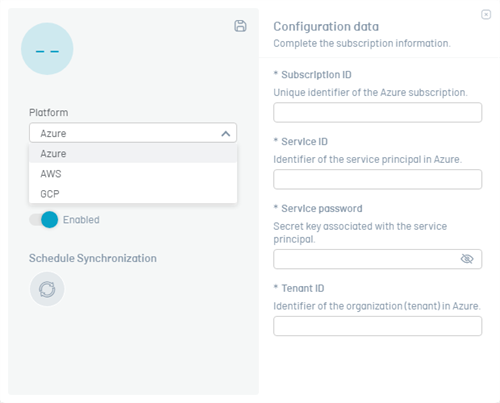
3. Preencha os campos necessários com base na plataforma selecionada, de acordo com as tabelas desta seção. Os seguintes campos são comuns às três plataformas:
| Campo | Obrigatório | Descrição |
|---|---|---|
| Nome da assinatura | Sim | Nome personalizado para identificar a assinatura no ADM (mínimo de 6 e máximo 50 caracteres, sem espaços no início ou no final). O nome deve ser único entre todas as assinaturas, independentemente da plataforma. |
| Habilitado | Sim | Status de configuração da assinatura. |
| Sincronização de agendamento | Não | Permite o acesso ao modal Sincronização de agendamento para definir a periodicidade de atualização. |
Campos Azure
| Campo | Obrigatório | Descrição |
|---|---|---|
| ID da assinatura | Sim | ID de assinatura no Azure (20 a 50 caracteres). Duas configurações com o mesmo ID de assinatura não são permitidas. |
| ID do serviço | Sim | ID da entidade de serviço no Azure (20 a 50 caracteres). |
| Senha de serviço | Sim | Chave secreta associada à entidade de serviço (mínimo de 6 e máximo de 50 caracteres). |
| ID do locatário | Sim | ID do locatário no Azure (20 a 50 caracteres). |

Campos AWS
| Campo | Obrigatório | Descrição |
|---|---|---|
| ID da chave de acesso | Sim | ID da senha de usuário IAM (mínimo de 16 caracteres alfanuméricos em maiúsculas, sem espaços no início ou no final). |
| Chave de acesso secreta | Sim | Chave de acesso secreta associada ao ID da chave de acesso (mínimo de 16 caracteres, sem espaços no início ou no fim). O valor é mostrado mascarado. |
| Nome de usuário IAM | Sim | O nome do usuário IAM usado para sincronização. Apenas letras, números e caracteres são suportados + = , . @ _ -. O usuário deve ser criado sem um caminho na AWS. Duas configurações com o mesmo nome de usuário IAM não são permitidas. |
| ID da Conta AWS | Sim | Identificador da conta AWS (12 a 20 dígitos numéricos). |
| Regiões | Sim | Regiões AWS cujas instâncias EC2 são sincronizadas. Selecione uma ou mais regiões da lista. |
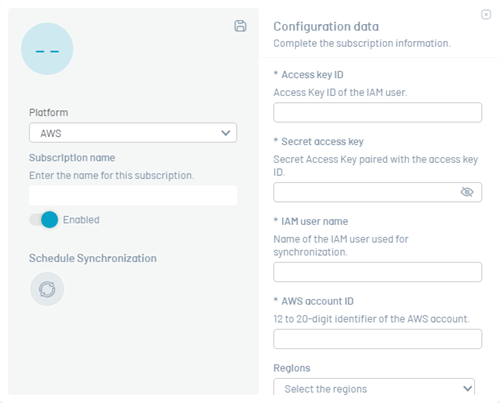
Regiões selecionadas são exibidas abaixo do campo Regiões. Para conferir uma região, clique em X da região.
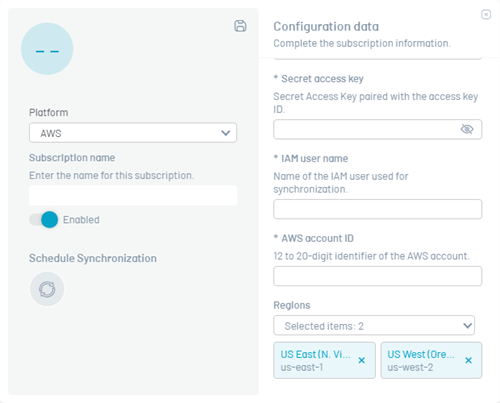
⚐ Nota: A sincronização consulta apenas as regiões selecionadas. O tempo de sincronização aumenta com o número de regiões configuradas, então é recomendado selecionar apenas as regiões em que sua conta possui instâncias EC2.
Campos GCP
| Campo | Obrigatório | Descrição |
|---|---|---|
| ID do cliente | Sim | ID do cliente (client_id) da conta do serviço Google Cloud (mínimo 6 caracteres). Deve corresponder ao valor do arquivo JSON. Duas configurações com o mesmo ID de cliente não são permitidas. |
| Chave JSON da Conta de Serviço | Sim | Arquivo JSON da conta de serviço baixado do console do Google Cloud. Clique no ícone de anexar ao lado de Enviar arquivo JSON, e selecione o .json. O conteúdo do arquivo não é exibido na tela. |
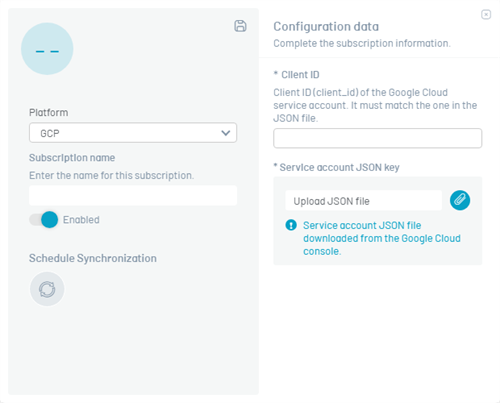
⚐ Nota: A assinatura do GCP sincroniza instâncias em todas as zonas e regiões do projeto, sem a necessidade de selecioná-las na configuração.
⚐ Anotações:
- O Sincronização de agendamento Ele só estará disponível se as configurações de assinatura estiverem no Ativo.
- Se algum campo não atender às validações, o sistema exibe a mensagem correspondente abaixo do campo e não permite salvar.
4. Clique no botão Salvar para finalizar a criação. O sistema exibirá a mensagem: “A assinatura foi criada com êxito”.
⚐ Anotações:
- Em uma assinatura do GCP, o sistema rejeita o arquivo JSON se ele não corresponder a uma credencial de conta de serviço ou se seu
client_idNão combina com o campo ID do cliente.- As credenciais são armazenadas criptografadas e não exibidas em texto simples no console.
Editar uma configuração de assinatura
1. Selecione a assinatura na listagem.
2. Clique no ícone Editar

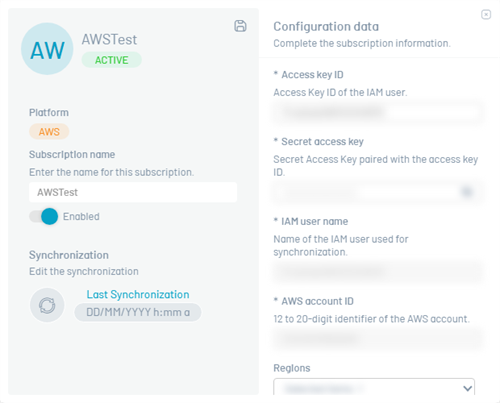
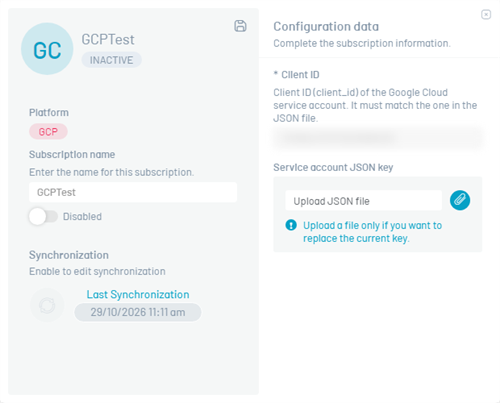
3. Um modal será aberto onde você poderá modificar apenas os campos que cada plataforma permite:
| Plataforma | Campos editáveis | Campos que não podem ser modificados |
|---|---|---|
| Azul | Nome da assinatura, ID do serviço, Senha de serviço, status de assinatura, e Sincronização de agendamento. | ID da assinatura e ID do locatário. |
| AWS | Nome da assinatura, ID da chave de acesso, Chave de acesso secreta, Regiões, status de assinatura, e Sincronização. | Nome de usuário IAM e ID da Conta AWS. |
| GCP | Nome da assinatura, Chave JSON da Conta de Serviço, status de assinatura, e Sincronização. | ID do cliente. |
O cronograma de sincronização só pode ser editado se o status da assinatura for Ativo.
Em uma assinatura Azure, o Senha de serviço armazenado é mantido se o campo não for modificado. Para rodar a credencial, insira a nova senha do serviço.

Em uma assinatura da AWS, o Chave de acesso secreta armazenada é mantida se o campo não for alterado. Para rodar a credencial, insira a nova chave de acesso.
Em uma assinatura do GCP, faça upload de um arquivo para Chave JSON da Conta de Serviço somente se você quiser substituir a chave atual; se você não enviar um arquivo, a chave armazenada é mantida.
4. Clique no botão Salvar para aplicar as alterações. O sistema exibirá a mensagem: “A assinatura foi atualizada com sucesso”.
⚐ Anotações:
- O sistema não permite que você atualize assinaturas com um Nome da assinatura duplicar.
- Se a assinatura foi criada sem um agendamento de sincronização, habilite manualmente o status no modal para configurá-la.
- Quando você aposenta uma região de uma assinatura da AWS, as sincronizações subsequentes param de consultar essa região. Instâncias sincronizadas nessa região são removidas do inventário na próxima sincronização.
Excluir uma configuração de assinatura
Deletar uma assinatura também excluirá os dados das VMs ou das instâncias sincronizadas associadas a ela, junto com seu cronograma de sincronização e credencial armazenada.
1. Selecione a assinatura na listagem ou abra o modal de detalhes e clique no botão ELIMINAR.
2. O sistema exibirá um modal de confirmação.

3. Clique Aceitar para confirmar a exclusão ou em Cancelar para pular a ação.
4. Se a exclusão for confirmada, o sistema exibirá a mensagem: “A assinatura foi excluída com sucesso”.
⚐ Anotações:
- Essa ação é irreversível: os dados de sincronização associados também serão excluídos.
- Somente a exclusão de assinaturas é permitida um por um. A exclusão múltipla não está disponível.
- Se a assinatura estiver em um estado Inativo, também pode ser excluído.
Sincronização de agendamento
O agendamento de sincronização pode ser feito no momento da criação de uma nova assinatura ou posteriormente a partir da edição da configuração.
1. Clique no botão Sincronizar  para acessar o modal Sincronização de agendamento.

2. O sistema oferece dois modos de sincronização:
- Executar agora: Ele executa uma sincronização imediata, executada apenas uma vez.

- Programa: Execute uma sincronização imediata e continue a sincronizar automática e indefinidamente em intervalos de 12 horas, 1 dia ou 7 dias.

3. Para aplicar o agendamento, clique em CONFIRMAR A SINCRONIZAÇÃO.
⚐ Anotações:
- Se você não quiser aplicar alterações, clique em CANCELAR para fechar o modal.
- O agendamento só será executado quando a configuração da assinatura estiver no Ativo. Se você mudar para Inativo, o agendamento será desativado.
Sincronização sob demanda
1. Selecione as configurações de assinatura ativas na listagem.
2. Clique no botão SINCRONIZAR.

3. Durante o processo, a tela permanecerá inativa. Quando terminar, a mensagem será exibida: “Sincronização bem-sucedida”.
4. O campo Data da última sincronização Ele será atualizado automaticamente na tabela.
⚐ Anotações:
- A sincronização sob demanda não é recomendada quando a assinatura tem um grande número de máquinas virtuais ou instâncias atribuídas. Nesses casos, recomenda-se usar a opção de sincronização agendada.
- Somente assinaturas podem ser sincronizadas um por um. A sincronização múltipla não está disponível.
- Se a assinatura estiver em um estado Inativoo SINCRONIZAR não está habilitado.
- Se uma assinatura não mostrar uma data da última sincronização, ela nunca foi sincronizada.
- Em caso de erro de sincronização, o sistema gerará o alerta correspondente.
Finalidade da sincronização
A sincronização (agendada ou sob demanda) consulta as informações das VMs ou instâncias registradas no provedor de nuvem e as armazena no banco de dados ADM:
- Azul: VMs na sua assinatura.
- AWS: Instâncias EC2 em cada região selecionadas na configuração. Se uma região falhar ou negar acesso, as outras regiões sincronizam normalmente.
- GCP: Calcule instâncias de todas as zonas do projeto.
Com essas informações, o sistema:
- Compara VMs descobertas na nuvem com dispositivos registrados no ADM.
- Identifica as VMs que têm o Agente ADM instalado e aqueles que não são.
- Ele permite que os administradores tomem decisões sobre a instalação, atualização do agente em ambientes de nuvem.
Cada nova sincronização atualiza registros existentes, sem duplicá-los, quando o status, tipo ou tags de uma VM ou instância mudam. Atributos que não são reportados pelo provedor são exibidos com o valor –.
⚐ Nota: Na AWS e GCP, se houver duas ou mais configurações de assinatura do mesmo provedor consultando os mesmos recursos com nomes de assinatura diferentes, cada configuração sincroniza as instâncias de forma independente. Como resultado, o inventário de Infra-estrutura Exibe cada instância uma vez para cada configuração. Recomendamos que você crie apenas uma configuração por conta AWS ou projeto GCP.
⎘ Links Relacionados: