


Infraestructuras Cloud – Configuración de Suscripciones
El módulo Infraestructuras Cloud en ADM permite configurar las suscripciones de servicios en la nube de Microsoft Azure, Amazon Web Services (AWS) y Google Cloud Platform (GCP), con el fin de sincronizar la información de las máquinas virtuales o instancias de cómputo registradas en cada suscripción y compararlas con los dispositivos detectados en ADM. De esta manera, podrá identificar las máquinas virtuales que tienen instalado el agente de ADM y las que no.
Cada proveedor define su propio alcance de sincronización:
| Plataforma | Alcance de la suscripción | Recursos que se sincronizan |
|---|---|---|
| Azure | Una suscripción de Azure. | Máquinas virtuales de la suscripción. |
| AWS | Una cuenta de AWS y las regiones seleccionadas en la configuración. | Instancias EC2 de cada región seleccionada. |
| GCP | Un proyecto de Google Cloud. | Instancias de cómputo de todas las zonas del proyecto. |
Requisitos previos
Antes de configurar una suscripción, asegúrese de cumplir con los siguientes requisitos generales:
- Acceso a la consola de ADM con los permisos necesarios para la configuración y visualización de Infraestructuras Cloud.
- En implementaciones on-premises, se requiere conectividad a Internet para consumir los servicios del proveedor de nube.
Cada proveedor exige una credencial de solo lectura sobre los recursos a sincronizar.
Microsoft Azure
- Una entidad de servicio en Azure (aplicación) con permisos asignados sobre los recursos a sincronizar.
Esta entidad se utiliza para autenticarse de manera segura en los servicios de Azure y debe contar, como mínimo, con el rol Lector, el cual puede ser otorgado a nivel de:- Suscripción
- Grupo de recursos
- Recurso específico
La entidad de servicio debe incluir la siguiente información:
- Id. de aplicación (Cliente)
- Secreto del cliente
- Id. del Tenant (Organización)
⚐ Nota:
Cuando el permiso se asigna a nivel de grupo de recursos o recurso específico, es importante considerar que una máquina virtual en Azure depende de otros recursos asociados, como discos, interfaces de red (NIC) y redes virtuales (VNet). Si la entidad de servicio no cuenta con permisos sobre estos recursos asociados, la información de la máquina virtual se sincronizará de forma parcial y no será posible obtener todos sus datos.
Amazon Web Services (AWS)
- Un usuario IAM con una clave de acceso (ID de clave de acceso y clave de acceso secreta) en la cuenta de AWS que se va a sincronizar. Cada configuración en ADM cubre una sola cuenta de AWS.
- El usuario IAM debe tener únicamente permisos de solo lectura, equivalentes al rol Lector de Azure. Asigne los siguientes permisos:
| Permiso | Información que permite consultar |
|---|---|
ec2:DescribeInstances |
Instancias EC2: estado, tipo, zona, tags, IP pública y CPU. |
ec2:DescribeVolumes |
Tamaño de los volúmenes EBS asociados a cada instancia. |
ec2:DescribeImages |
Imagen (AMI) de la que se deriva el sistema operativo. |
ec2:DescribeInstanceTypes |
Memoria RAM de cada tipo de instancia. |
ec2:DescribeRegions |
Catálogo de regiones habilitadas en la cuenta. |
sts:GetCallerIdentity |
Identidad de la credencial, para verificar que corresponde a la cuenta configurada. |
⚐ Notas:
- La clave de acceso secreta solo se muestra en la consola de AWS en el momento de crearla. Guarde la clave en un lugar seguro antes de cerrar la ventana de creación.
- Cree el usuario IAM sin ruta, es decir, con la ruta predeterminada de AWS (
/). ADM no admite usuarios IAM creados con una ruta personalizada, como/equipo/usuario-adm; con ese tipo de usuario no es posible configurar ni sincronizar la suscripción.
Google Cloud Platform (GCP)
- Una cuenta de servicio en el proyecto de Google Cloud que se va a sincronizar, con el rol Visualizador de Compute (
roles/compute.viewer). Este rol otorga permisos de solo lectura sobre Compute Engine, equivalentes al rol Lector de Azure, y permite consultar las instancias del proyecto, los tipos de máquina y las imágenes o licencias de las que se deriva el sistema operativo. - La API de Compute Engine habilitada en el proyecto.
- Una clave JSON de la cuenta de servicio.
Para obtener la credencial en la consola de Google Cloud:
1. Seleccione el proyecto que va a sincronizar.
2. En APIs y servicios > Biblioteca, busque Compute Engine API y verifique que esté habilitada.
3. En IAM y administración > Cuentas de servicio, cree una cuenta de servicio y asígnele el rol Visualizador de Compute.
4. En la pestaña Claves de la cuenta de servicio, seleccione Agregar clave > Crear clave nueva, elija el tipo JSON y descargue el archivo.
5. Abra el archivo descargado y ubique el valor del campo client_id. Este valor se ingresa en el campo ID de cliente al crear la suscripción en ADM.
⚐ Nota: Si la API de Compute Engine no está habilitada en el proyecto, la sincronización no puede consultar las instancias, aunque la cuenta de servicio tenga el rol requerido.
Configuración de permisos en la consola de ADM
Para gestionar suscripciones y visualizar dispositivos sincronizados, el usuario debe contar con permisos específicos:
1. Ingrese a la pantalla Configuración y seleccione el menú Roles y permisos, ubicado en la sección General.

2. En la pestaña de permisos, busque la sección Infraestructura Cloud y habilite las siguientes opciones:
- Ver pantallas: Permite acceder a las pantallas de dispositivos y suscripciones de Infraestructuras Cloud.
- Administrar pantalla: Permite crear, editar, sincronizar y eliminar configuraciones de suscripciones. Este permiso requiere que también esté habilitado Ver pantallas.
3. Haga clic en el botón Guardar para aplicar los cambios.

⚐ Nota: Los permisos de Infraestructura Cloud están habilitados por defecto para los roles Administrator y DeviceManager, y aplican por igual a las suscripciones de Azure, AWS y GCP.
Visualizar listado de suscripciones
1. Vaya a la pantalla Configuración y seleccione el menú Infraestructuras Cloud, en la sección ADM.

2. En la pantalla principal de Infraestructuras Cloud podrá realizar las siguientes operaciones:
- Visualizar un resumen de cada suscripción (nombre, plataforma, identificador de suscripción y fecha de última sincronización).
- Seleccionar registros de forma individual.
- Realizar búsquedas en el listado sobre los campos nombre o identificador de suscripción.
- Ordenar las columnas de forma ascendente o descendente.
- Cambiar de página utilizando el paginador ubicado en la parte inferior.
- Consultar en la esquina inferior derecha el total de registros.
- Crear una nueva configuración de suscripción.

La columna Plataforma identifica el proveedor de cada suscripción (AZURE, AWS o GCP). El valor de la columna Suscripción depende de la plataforma:
| Plataforma | Valor de la columna Suscripción |
|---|---|
| Azure | ID Suscripción |
| AWS | Nombre de usuario IAM |
| GCP | ID de cliente |
⚐ Nota: Para editar, sincronizar o eliminar, seleccione un registro en el listado.
Crear una nueva configuración de suscripción
1. En la pantalla Infraestructuras Cloud, haga clic en el botón NUEVO.

2. En el campo Plataforma, seleccione el proveedor de nube: Azure, AWS o GCP. El panel Datos de configuración muestra únicamente los campos de la plataforma seleccionada.
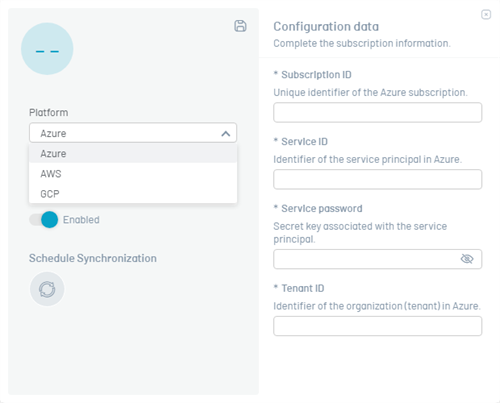
3. Complete los campos requeridos según la plataforma seleccionada, de acuerdo con las tablas de esta sección. Los siguientes campos son comunes a las tres plataformas:
| Campo | Obligatorio | Descripción |
|---|---|---|
| Nombre de la suscripción | Sí | Nombre personalizado para identificar la suscripción en ADM (mínimo 6 y máximo 50 caracteres, sin espacios al inicio ni al final). El nombre debe ser único entre todas las suscripciones, sin importar la plataforma. |
| Habilitado | Sí | Estado de la configuración de la suscripción. |
| Programar sincronización | No | Permite acceder al modal Programar Sincronización para definir la periodicidad de actualización. |
Campos de Azure
| Campo | Obligatorio | Descripción |
|---|---|---|
| ID Suscripción | Sí | Identificador de la suscripción en Azure (20 a 50 caracteres). No se permiten dos configuraciones con el mismo ID de suscripción. |
| ID Servicio | Sí | Identificador de la entidad de servicio en Azure (20 a 50 caracteres). |
| Contraseña del servicio | Sí | Llave secreta asociada a la entidad de servicio (mínimo 6 y máximo 50 caracteres). |
| ID Tenant | Sí | Identificador de la organización (tenant) en Azure (20 a 50 caracteres). |

Campos de AWS
| Campo | Obligatorio | Descripción |
|---|---|---|
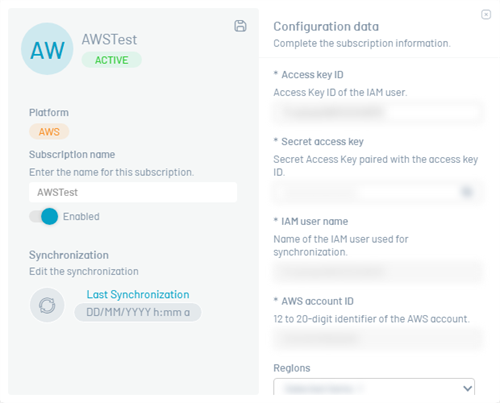
| ID clave de acceso | Sí | ID de la clave de acceso del usuario IAM (mínimo 16 caracteres alfanuméricos en mayúscula, sin espacios al inicio ni al final). |
| Clave de acceso secreta | Sí | Clave de acceso secreta asociada al ID de la clave de acceso (mínimo 16 caracteres, sin espacios al inicio ni al final). El valor se muestra enmascarado. |
| Nombre de usuario IAM | Sí | Nombre del usuario IAM que se usa para la sincronización. Solo admite letras, números y los caracteres + = , . @ _ -. El usuario debe estar creado sin ruta en AWS. No se permiten dos configuraciones con el mismo nombre de usuario IAM. |
| ID cuenta de AWS | Sí | Identificador de la cuenta de AWS (de 12 a 20 dígitos numéricos). |
| Regiones | Sí | Regiones de AWS cuyas instancias EC2 se sincronizan. Seleccione una o varias regiones en la lista. |
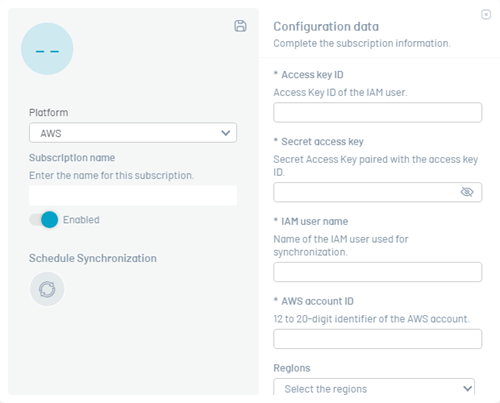
Las regiones seleccionadas se muestran debajo del campo Regiones. Para retirar una región, haga clic en la X de la región.
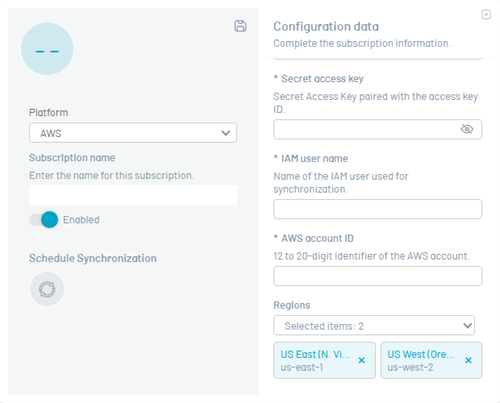
⚐ Nota: La sincronización consulta únicamente las regiones seleccionadas. El tiempo de sincronización aumenta con el número de regiones configuradas, por lo que se recomienda seleccionar solo las regiones en las que la cuenta tiene instancias EC2.
Campos de GCP
| Campo | Obligatorio | Descripción |
|---|---|---|
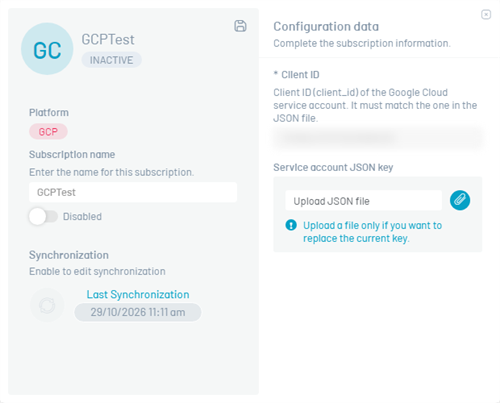
| ID de cliente | Sí | ID del cliente (client_id) de la cuenta de servicio de Google Cloud (mínimo 6 caracteres). Debe coincidir con el valor del archivo JSON. No se permiten dos configuraciones con el mismo ID de cliente. |
| Clave JSON de cuenta de servicio | Sí | Archivo JSON de la cuenta de servicio descargado desde la consola de Google Cloud. Haga clic en el ícono de adjuntar, junto a Cargar archivo JSON, y seleccione el archivo .json. El contenido del archivo no se muestra en pantalla. |
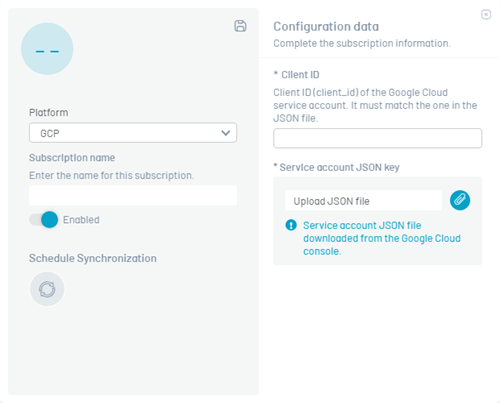
⚐ Nota: La suscripción de GCP sincroniza las instancias de todas las zonas y regiones del proyecto, sin necesidad de seleccionarlas en la configuración.
⚐ Notas:
- El botón Programar sincronización solo estará disponible si la configuración de la suscripción se encuentra en estado Activo.
- Si algún campo no cumple las validaciones, el sistema muestra el mensaje correspondiente debajo del campo y no permite guardar.
4. Haga clic en el botón Guardar para finalizar la creación. El sistema mostrará el mensaje: “La suscripción se ha creado correctamente”.
⚐ Notas:
- En una suscripción de GCP, el sistema rechaza el archivo JSON si no corresponde a una credencial de cuenta de servicio o si su
client_idno coincide con el campo ID de cliente.- Las credenciales se almacenan cifradas y no se muestran en texto plano en la consola.
Editar una configuración de suscripción
1. Seleccione la suscripción en el listado.
2. Haga clic en el ícono Editar

3. Se abrirá un modal en el que podrá modificar únicamente los campos que permite cada plataforma:
| Plataforma | Campos editables | Campos que no se pueden modificar |
|---|---|---|
| Azure | Nombre de la suscripción, ID Servicio, Contraseña del servicio, estado de la suscripción y Programar sincronización. | ID Suscripción e ID Tenant. |
| AWS | Nombre de la suscripción, ID clave de acceso, Clave de acceso secreta, Regiones, estado de la suscripción y Sincronización. | Nombre de usuario IAM e ID cuenta de AWS. |
| GCP | Nombre de la suscripción, Clave JSON de cuenta de servicio, estado de la suscripción y Sincronización. | ID de cliente. |
La programación de la sincronización solo puede editarse si el estado de la suscripción es Activo.
En una suscripción de Azure, la Contraseña del servicio almacenada se conserva si no se modifica el campo. Para rotar la credencial, ingrese la nueva contraseña del servicio.

En una suscripción de AWS, la Clave de acceso secreta almacenada se conserva si no se modifica el campo. Para rotar la credencial, ingrese la nueva clave de acceso.
En una suscripción de GCP, cargue un archivo en Clave JSON de cuenta de servicio solo si desea reemplazar la clave actual; si no carga un archivo, se conserva la clave almacenada.
4. Haga clic en el botón Guardar para aplicar los cambios. El sistema mostrará el mensaje: “La suscripción se ha actualizado correctamente”.
⚐ Notas:
- El sistema no permite actualizar suscripciones con un Nombre de la suscripción duplicado.
- Si la suscripción se creó sin programación de sincronización, habilite manualmente el estado en el modal para configurarla.
- Al retirar una región de una suscripción de AWS, las siguientes sincronizaciones dejan de consultar esa región. Las instancias sincronizadas de esa región se eliminan del inventario en la siguiente sincronización.
Eliminar una configuración de suscripción
Al eliminar una suscripción, también se borrarán los datos de las máquinas virtuales o instancias sincronizadas asociadas a ella, junto con su programación de sincronización y su credencial almacenada.
1. Seleccione la suscripción en el listado o abra el modal de detalle y haga clic en el botón ELIMINAR.
2. El sistema mostrará un modal de confirmación.

3. Haga clic en Aceptar para confirmar la eliminación o en Cancelar para omitir la acción.
4. Si se confirma la eliminación, el sistema mostrará el mensaje: “La suscripción se ha eliminado correctamente”.
⚐ Notas:
- Esta acción es irreversible: los datos de sincronización asociados también serán eliminados.
- Solo se permite eliminar suscripciones una a una. No está disponible la eliminación múltiple.
- Si la suscripción está en estado Inactivo, igualmente puede ser eliminada.
Programar sincronización
La programación de sincronización puede realizarse al momento de crear una nueva suscripción o posteriormente desde la edición de la configuración.
1. Haga clic en el botón Sincronizar  para acceder al modal Programar Sincronización.

2. El sistema ofrece dos modalidades de sincronización:
- Ejecutar ahora: Realiza una sincronización inmediata, ejecutada una única vez.

- Programar: Ejecuta una sincronización inmediata y continúa realizándola de forma automática e indefinida en intervalos de 12 horas, 1 día o 7 días.

3. Para aplicar la programación, haga clic en CONFIRMAR SINCRONIZACIÓN.
⚐ Notas:
- Si no desea aplicar cambios, haga clic en CANCELAR para cerrar el modal.
- La programación solo se ejecutará cuando la configuración de la suscripción se encuentre en estado Activo. Si se cambia a Inactivo, la programación quedará deshabilitada.
Sincronización a demanda
1. Seleccione la configuración de suscripción activa en el listado.
2. Haga clic en el botón SINCRONIZAR.

3. Durante el proceso, la pantalla permanecerá inactiva. Al finalizar, se mostrará el mensaje: “Sincronización realizada correctamente”.
4. El campo Fecha de última sincronización se actualizará automáticamente en la tabla.
⚐ Notas:
- La sincronización a demanda no es recomendada cuando la suscripción tiene un alto número de máquinas virtuales o instancias asignadas. En estos casos, se recomienda utilizar la opción de sincronización programada.
- Solo se permite sincronizar suscripciones una a una. No está disponible la sincronización múltiple.
- Si la suscripción está en estado Inactivo, el botón SINCRONIZAR no se habilita.
- Si una suscripción no muestra fecha de última sincronización, significa que nunca ha sido sincronizada.
- En caso de error en la sincronización, el sistema generará la alerta correspondiente.
Objetivo de la sincronización
La sincronización (programada o a demanda) consulta la información de las máquinas virtuales o instancias registradas en el proveedor de nube y la almacena en la base de datos de ADM:
- Azure: máquinas virtuales de la suscripción.
- AWS: instancias EC2 de cada región seleccionada en la configuración. Si una región falla o niega el acceso, las demás regiones se sincronizan con normalidad.
- GCP: instancias de cómputo de todas las zonas del proyecto.
Con esta información, el sistema:
- Compara las máquinas virtuales detectadas en la nube con los dispositivos registrados en ADM.
- Identifica las máquinas virtuales que tienen el agente de ADM instalado y las que no.
- Permite a los administradores tomar decisiones sobre la instalación, actualización del agente en los entornos de nube.
Cada nueva sincronización actualiza los registros existentes, sin duplicarlos, cuando cambian el estado, el tipo o los tags de una máquina virtual o instancia. Los atributos que el proveedor no reporta se muestran con el valor –.
⚐ Nota: En AWS y GCP, si existen dos o más configuraciones de suscripción del mismo proveedor que consultan los mismos recursos con nombres de suscripción diferentes, cada configuración sincroniza las instancias de forma independiente. En consecuencia, el inventario de Infraestructura muestra cada instancia una vez por cada configuración. Se recomienda crear una sola configuración por cuenta de AWS o proyecto de GCP.
⎘ Enlaces Relacionados: